王牌销售离职带走客户之后,CRM的安全账该怎么算
一、王牌走了,客户也跟着走了
不少老板都经历过类似的场面:业绩最好的那位销售提出离职,交接当天翻开他的客户档案,跟进记录只有寥寥几行,多数联系方式存在他个人手机里,微信好友更是无从清点。等团队反应过来,几位核心客户已经和别家做上了生意,连挽回的窗口都错过了。
这种流失往往悄无声息。表面上只是人员流动,其实暴露的是客户资源的归属问题:客户认的是人,不是公司。销售用私人微信联系客户,聊天记录公司看不见;手机号躺在个人通讯录里,交接全凭自觉。制度上签了保密协议,可到了利益面前。纸面的约束常常显得单薄。
有管理者把责任归咎于人品,其实更该反思管理方式。当系统不设防、数据随便拷、走人无痕迹。等于把人性的考验摆在每个人面前。靠谱的做法不是反复筛选人品,而是把环境设计成想带走也没那么容易、带了也会被看见的形态。管理要假设风险常态存在,而不是赌人不犯错。
- ● 客户联系方式散落在个人手机与私人聊天工具里。公司没有完整备份
- ● 跟进记录残缺不全,接手的人不知道上一句话谈到哪里
- ● 离职后客户被逐个引导到竞争对手处。管理层往往最后才知道
二、看不见的出血点藏在哪些环节
把客户流失拆开看,出血点并不只出现在离职那一刻。日常经营里,数据早就处于失控状态:谁能看全部客户、谁能导出名单、聊天记录存在哪里,这些问题多数企业没有明确答案。实话讲,等到人走了才去盘点,等于失火之后才去找灭火器。
更隐蔽的是心理层面。当员工发现数据随手可带、带走没人发现。侥幸心理就会慢慢发酵。反过来,如果每个人都知道操作有留痕、异常有提醒、带走有代价。多数投机念头会被挡回去。安全设计改变的不只是技术环境,还有每个人的行为预期。
有一家做工业配件的企业,销售离职后客户陆续断了联系,团队花了很长一段时间才把关系重新捡起来,期间接手的人连客户之前聊到哪一步都说不清。这个代价没有出现在任何报表里,却真实地拖慢了整个团队的节奏。出血点厉害就厉害在平时不显眼,发作时才见血。
- ● 数据分散:客户信息分布在手机、表格、聊天软件等多个角落
- ● 权限粗放:人人都能看全量数据,出了问题无法追溯
- ● 留痕缺失:导出、删除、修改没有记录,追责无从下手
- ● 约束滞后:制度写在纸上,没有落到系统里
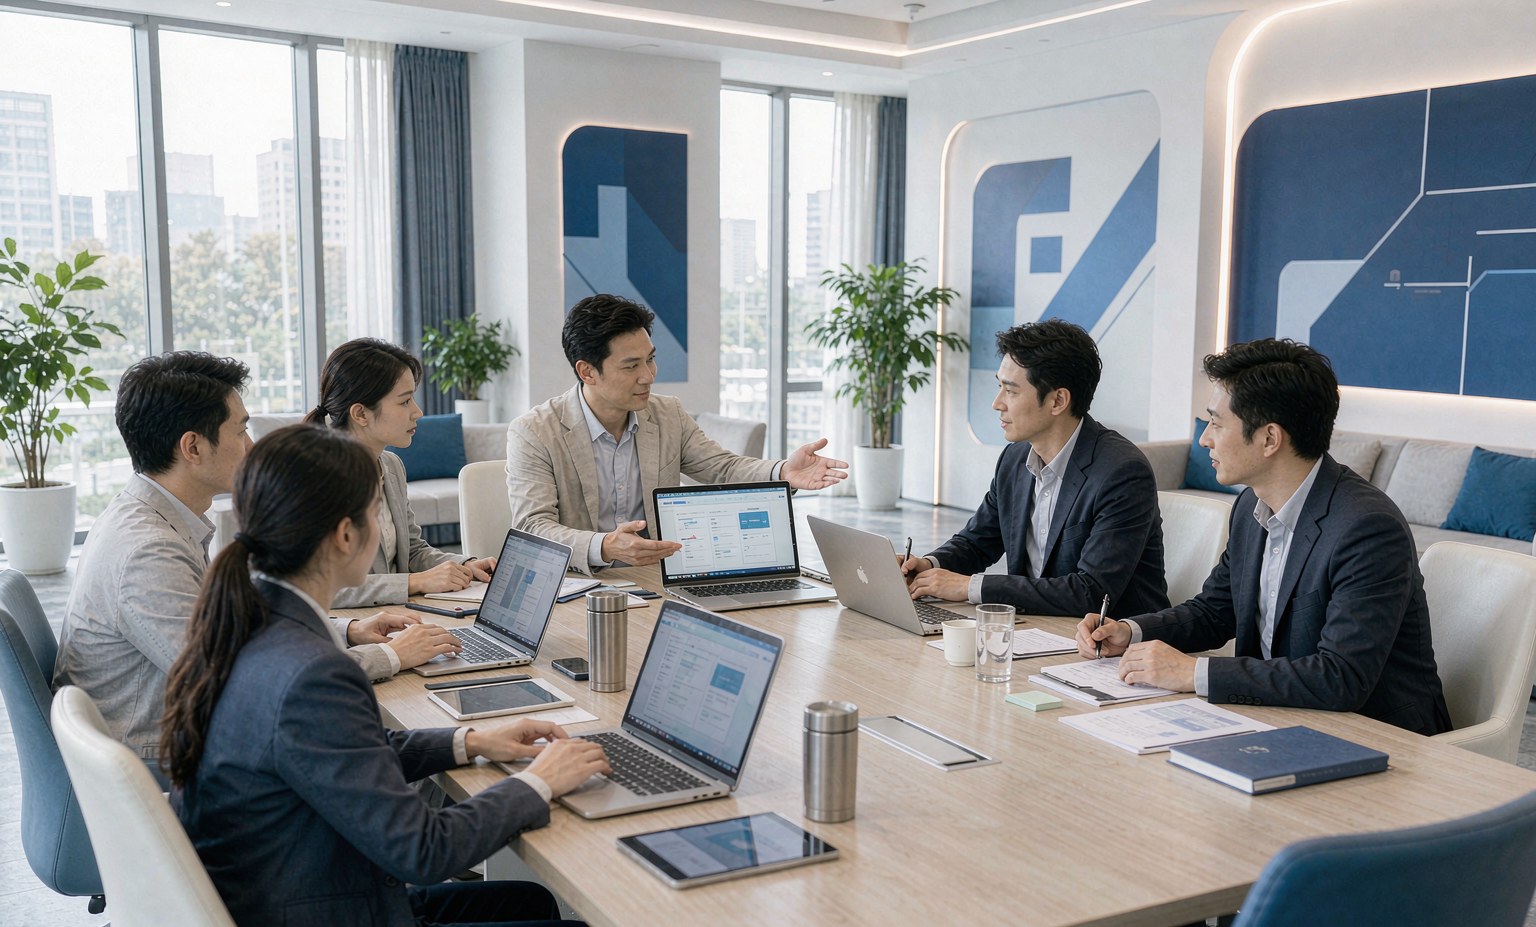
图1:客户数据的每一次流转都应被看见
再往深处看,客户资源的失控还有连带效应。新销售入职,没有人能告诉他哪些客户重要、哪些在沉睡,一切从零摸索;主管想复盘,翻不到完整的沟通链条,判断只能靠印象;管理层做规划,手里没有像样的数据支撑,决策自然发虚。
这些日常流失看不见摸不着,却每天都在发生,累积起来比一次离职流失的影响更持久。
- ● 新人缺数据支撑,上手周期被动拉长
- ● 复盘与规划没有完整记录可用,决策发虚
三、三重防护的整体轮廓
面对这些问题,成熟的做法是给客户资源装上三重防护。最外层是加密,让数据即使离开系统也是密文,捡到也读不懂;中间是权限,让每个人只看到职责范围内的信息;最里面是智能行为监测,让异常动作在发生过程中就被系统察觉。三道防线首尾呼应,构成完整闭环。
这三重防护各管一段,彼此补位。加密解决数据本身安不安全,权限解决谁可以碰数据。行为监测解决有人乱碰怎么办。三者叠加,才谈得上把客户资源真正当成企业资产来守护。这也是海软CRM这类系统的设计出发点:防护不是附加功能,而是产品的基础结构。
值得强调的是,三重防护是一个整体,单靠任何一项都不够。只加密不管权限,内部该看的人看不到,不该看的照样能碰;只管权限不加密,数据一旦导出就等于裸奔;没有行为监测,前两者被绕过时无人知晓。不绕弯子,选型时要看三项是否齐全,而不是被某个单点亮点打动。
- ● 加密层:传输与存储全程加密,敏感信息以密文形态存在
- ● 权限层:按角色划定可见范围,最小够用即可
- ● 监测层:敏感操作与异常行为自动预警,事后可完整追溯
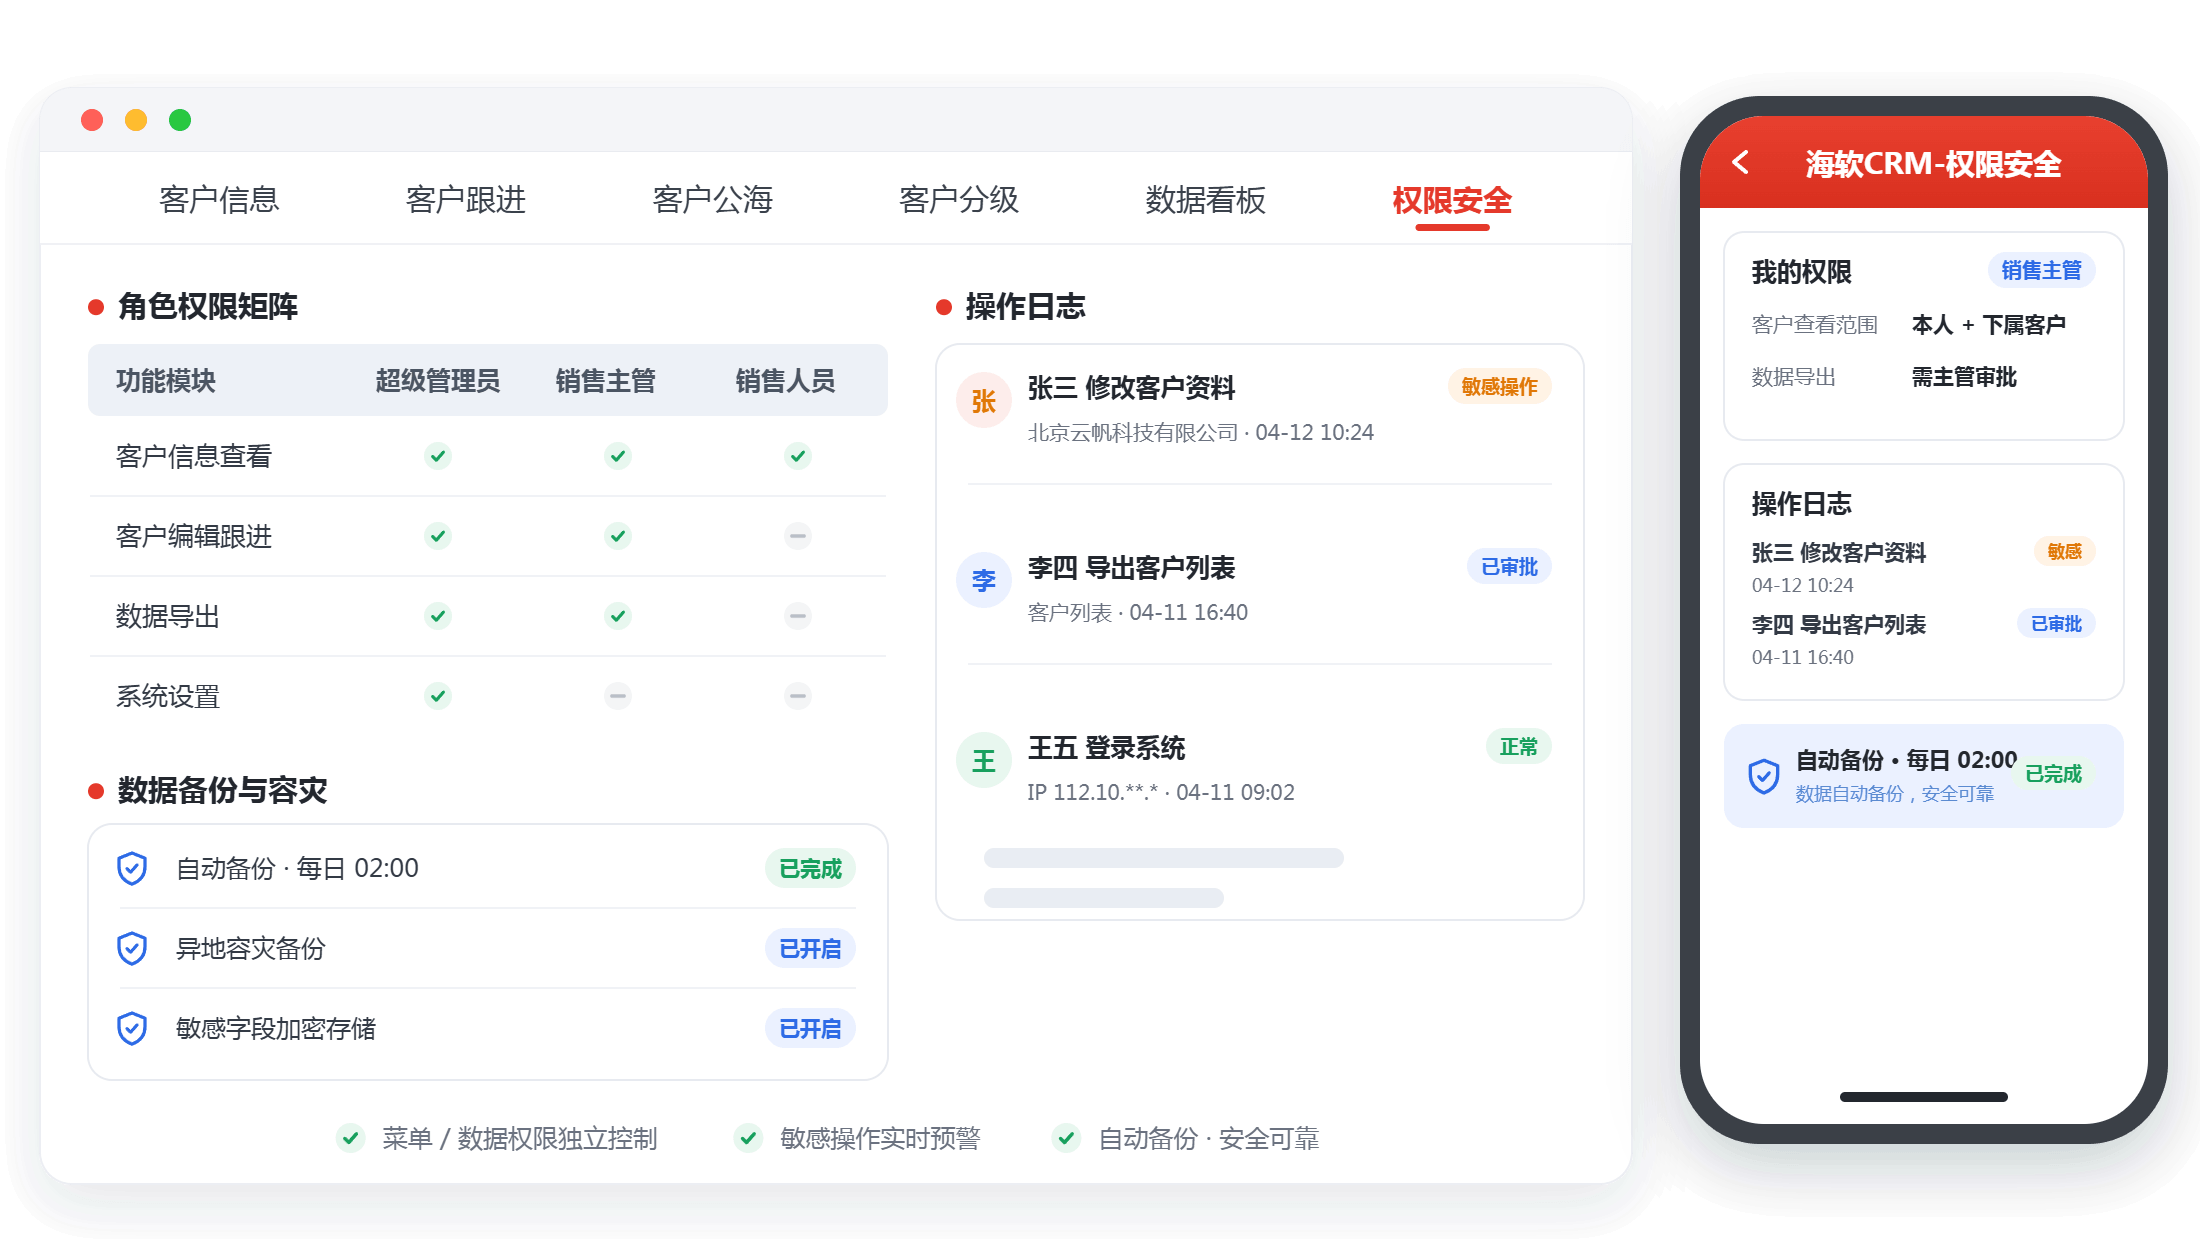
图2:权限分级让客户数据各归其位
四、这笔安全账到底怎么算
算账的思路其实不复杂。一头是流失的代价:核心客户跟人走了,业绩出现空洞,重新开发新客的成本远高于维护老客,团队士气也要跟着受挫;另一头是防护的投入:选一套带安全能力的系统,培训员工养成新习惯,前期总有些磨合的麻烦。两头放在一起比,答案并不难找。
客户资源是企业少数能长期复利的资产,一次大规模流失带来的震荡,往往要花很长一段时间才能消化;而防护的投入是可预期的、边界清晰的。把账算明白的管理者,通常不会在安全上吝啬,因为他们清楚省下的那点投入。抵不上一场流失的零头。
还有一种更隐蔽的账:客户资源长期散在个人手里,团队就形成不了合力。做促销没人能批量触达,做回访没有完整名单。做复盘缺历史记录。把数据收拢进系统,这些经营动作才有依据。安全账算到最后,其实是经营效率的账。
- ● 流失成本:业绩空洞、重新获客的漫长周期、团队士气受挫
- ● 防护成本:系统选型、使用习惯调整、短期的磨合
- ● 对冲关系:防护到位一次,避免反复补救的循环
还有一层账容易被忽略:客户数据的混乱是会传染的。名单各管一摊,报价口径就统一不起来,同一个客户前后听到两种说法,信任感立刻打折;跟进记录对不上,协作就变成互相埋怨,管理者夹在中间和稀泥。
反过来看,安全防护带来的秩序感会顺着流程一路传导到客户那里:谁负责、谈到哪一步、承诺过什么,清清楚楚。整洁的数据底子,本身就是一种竞争力。
- ● 数据混乱会拉低客户体验,秩序感是最好的名片
- ● 防护带来的规范化,往往先在协作效率上见效
五、把安全当成日常经营的一部分
安全不是买来就一劳永逸的东西,它更像财务管理。需要成为日常经营的一部分。管理者要做的,是定期检查数据资产的状态:谁的权限该收回了、哪些记录不完整、预警消息有没有人跟进。说穿了,这些动作都不重,贵在坚持,积少成多才能见效。
也有管理者觉得,等出了事再说。可惜客户资源的事几乎没有补救的机会,人走了、客户凉了,再好的制度也是马后炮。把防护前置,看似多做了功课,其实是在为未来的业绩兜底。守住数据,才谈得上长期经营,这个次序不能颠倒。
把安全变成日常,诀窍在于轻量化。不必搞轰轰烈烈的专项整治,把权限检查、留痕抽查、预警跟进揉进例行会议即可。习惯一旦养成,防护就成了空气一样的存在,平时感觉不到。出事时才知道它一直在。安全做到这个份上,才算真正落了地。
- ● 定期盘点权限与数据资产,及时回收失效账号
- ● 把预警处理纳入管理例会,不让告警沉底
- ● 新人入职就讲清楚数据规范,习惯从入职起养成
六、高频问题集中答
1、问:销售离职带走客户,靠制度约束为什么不够?
答:保密协议只能约束愿意守规矩的人,遇到铁了心要带客户走的,威慑力有限。而且制度依赖事后追责,追责需要证据,可聊天记录、客户名单都在个人设备里,企业拿不出凭据。技术防护则把约束嵌进系统,数据归属清晰、操作有留痕,从源头减少可乘之机。
2、问:三重防护是不是小企业用不上?
答:恰恰相反。小企业人少、制度松,客户资源更集中在少数人手里,一旦有骨干离开,冲击比大企业更直接。三重防护不需要专门团队维护,主流系统都内置了这些能力,开通配置的成本很低。对小企业来说,这是花小钱守住命脉的选项,门槛并不高。
3、问:上了防护系统,会不会让销售觉得被盯着?
答:关键是怎么沟通。要把目的讲清楚:防护针对的是数据资产归属,不是怀疑谁的人品。同时把好处说透,跟进记录完整、交接不背锅、成单归属明确,普通销售的权益反而更有保障。规则透明加上平等适用,抵触情绪通常比想象中小得多。
4、问:客户资源流失了还能追回来吗?
答:能追,但很难。离职销售带走的客户,如果联系方式在企业系统里有留痕,可以由接手同事重新激活,凭借存档的沟通记录快速接上话头;如果资料全在个人设备里,就基本只能靠客户主动回头。所以防护的意义在于事前,而不是事后补救。
5、问:管理者第一步该做什么?
答:先把家底盘清楚:客户信息现在存在哪里、谁能看到、有没有备份。多数企业做完这一步会发现,数据比想象中散乱得多。然后挑一套带加密、权限和行为监测能力的客户管理系统,把散落的数据归拢进去,再配合制度宣导,防护体系就能逐步立起来。
上一篇:照搬别人的方案,为什么总是行不通
下一篇:现金流一紧,第一件事是看应收结构