权限设计不好,系统迟早变成一团乱麻
一、两支队伍抢一位客户的故事
有一家做办公家具的企业,上系统之前出过一桩哭笑不得的事。市场部做展会收集了一批潜在客户,录在自己维护的表格里;销售部也有自己的一本账,记在各自的本子和脑子里。某天两边的人前后脚拜访同一家单位,才发现彼此都聊了好一阵。客户被问得莫名其妙,对公司的专业印象大打折扣。
- ● 客户资料分散在个人手里,人一走,资料跟着蒸发。
- ● 重复跟进惹恼客户,谁也说不清该谁负责。
- ● 部门之间互相设防,数据成了权力符号而不是工作工具。
后来企业下了决心统一上系统,结果新的问题又来了:有人主张全部公开,说透明才有协作;有人主张全部锁死,说客户是私产。系统刚上线那阵,边界改来改去,今天这个看得见、明天那个看不见,员工被折腾得怨声载道,最后索性什么都不录,系统差点荒掉。
图1:后台理清边界,协作才有秩序
这个故事的病根,在于把权限当成了站队工具,而不是分工设计。权限的本质是回答几个问题:谁能看什么、谁能改什么、谁能管什么。回答清楚了,协作自然顺畅;回答含糊,系统越大越乱。
回头看,这场混乱的源头不是谁不自觉,而是开工前没把界限画明白。界限这种东西,平时看不见,一出事人人都在找。与其事后追责扯皮,不如上线前专门留出半天,把各自的地盘、公共地带和借用规则当面谈妥,再写进系统里。比任何口头约定都牢靠。
换上系统后他们重新梳理了权限,按角色和部门重新划定了看得见的边界,折腾才告一段落。录入的习惯也慢慢养了回来。
二、权限不是锁,是分工
很多管理者对权限的理解停留在防人:怕员工带走客户,怕数据外泄。防当然要做,但只靠防,系统会变成互相提防的战场。健康的权限设计,首先是让每个人在合适的位置上干合适的事,看该看的。做该做的,不该碰的自然碰不到。
- ● 职责内数据随手可得,不用开口找人要。
- ● 职责边界清晰,重复劳动和抢客户都失去土壤。
- ● 敏感信息按需可见,既保护客户也保护同事。
从协作的角度看,权限其实是在画一张分工图。销售看自己名下的客户与跟进任务,队长看全组的进展与停滞。跨部门协作时按项目临时开放。每个人打开系统,最先看到的都是与自己有关的事,噪音少了,专注自然多了。
透明与保密并不矛盾。跟进过程可以公开,让接手的人随时能接得上;联系方式与往来细节按层级开放,既满足协作又控制风险。有一家企业的做法值得借鉴:客户的跟进记录全组可见,但只有负责人能改阶段和归属,其他人可以看、可以留言、不能动核心字段。
- ● 公开过程,保密结果,协作与秩序就能兼得。
- ● 权限跟着职责走,不跟着资历和亲疏走。
三、角色、部门、字段,三层往下想
设计权限时,建议从三个层面依次想清楚。角色层回答“这类人需要干什么”:一线执行、队长督导、管理决策,各角色的操作清单不一样。部门层回答“数据归哪片管”:按业务线或区域划分归属,跨部门的共享走明确的规则。
字段层回答“具体哪个信息要保护”:金额类字段、联系方式、内部备注,敏感程度各不相同。
- ● 先定角色清单,把每类角色的日常动作列出来,再看需要什么数据。
- ● 部门归属宜粗不宜细,太细的隔离会让协作寸步难行。
- ● 字段级控制用在真正的敏感点上,别处处上锁。
三层想清楚之后,再动手配置就是水到渠成。怕就怕跳过梳理直接在系统里点选,配出来的权限往往是历史习惯的翻版,过去谁强势谁就看得多。与岗位职责毫无关系。系统只是放大器,组织的毛病会被原样放大。
梳理的时候有个实用的小技巧:把每类角色日常要做的事写成流水账,再对照流水账找数据需求,比空想职责清单靠谱得多。平心而论,需求从动作里来,权限才贴身;反过来凭印象配置,配出来的东西要么太松、要么太紧,怎么调都别扭。
变更管理同样重要。组织调整、人员轮岗、业务转型,都会让原有权限迅速失真。建议把权限梳理固定成例行动作,随组织变化同步更新。有一家企业定期把权限表拿出来过一遍,谁该进谁该出,很短时间就能理清。避免积重难返。
- ● 权限变更要走申请与审批,留痕可查。
- ● 离职与转岗当天同步回收与重配,不给漏洞留时间。
四、流程与留痕,让秩序自己长出来
权限解决静态的看得见,流程解决动态的怎么办。客户归属有争议怎么办、跨部门要数据找谁批、重要客户变更负责人走什么手续,这些场景都要在系统里配上明确的流程。流程配好了,很多矛盾根本不会发生,规则在前,摩擦在后。顺序不能倒。
- ● 归属争议按首次录入与跟进证据自动判定。减少人情扯皮。
- ● 跨部门查看走申请流程,批准后限时开放,用完即收。
- ● 关键操作留下记录,谁改的、改了什么、什么时候改的,都有据可查。
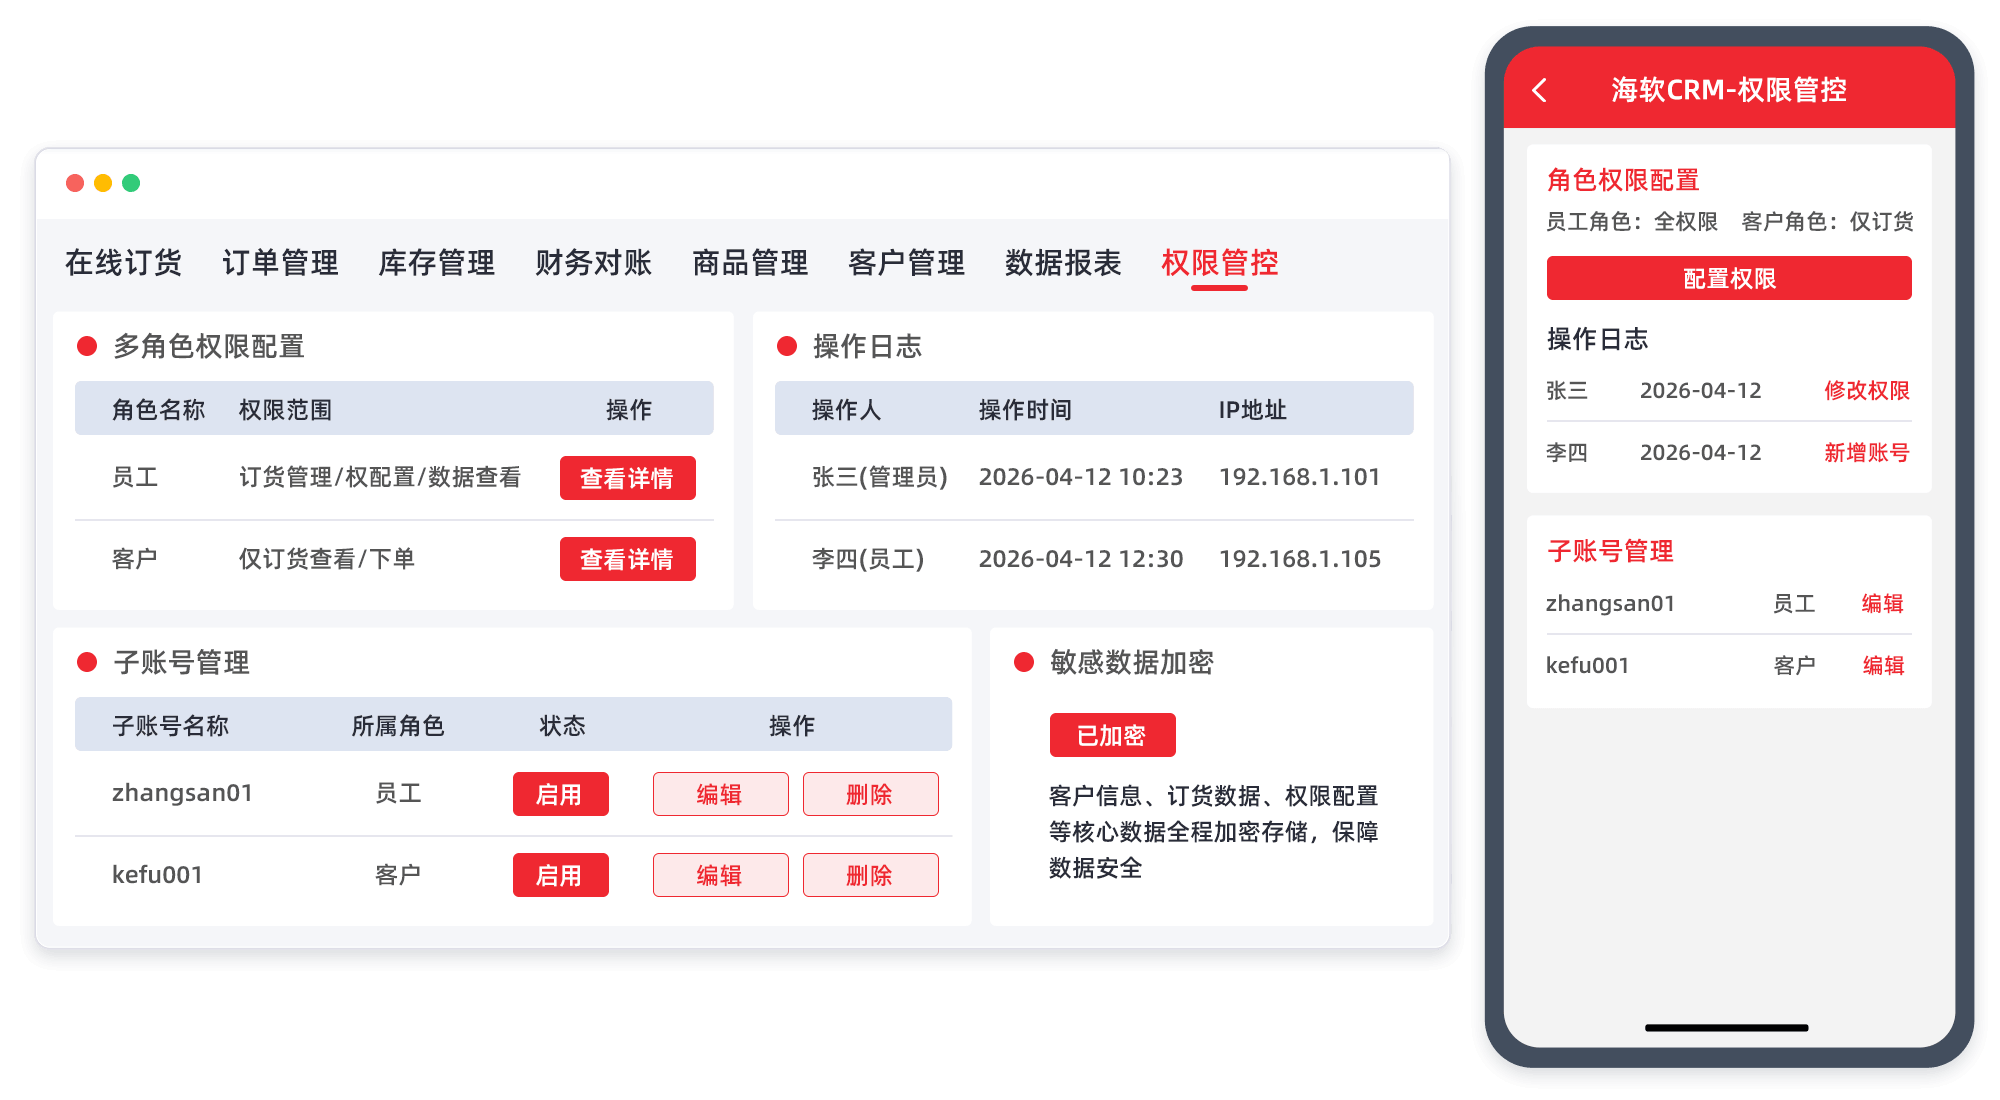
图2:分级管控,敏感数据按需可见
操作留痕是常被低估的一环。它不光是审计需要,更是信任的地基。有了完整的操作记录,出了问题能快速还原现场,员工不用背黑锅。管理者也不必事事盯人。留痕带来的确定性,会让整个组织放松下来。把精力放回业务本身。
还有个容易被忽略的细节:外部协作人员的访问也要管起来。临时合作的伙伴、外聘的帮手,给他们开一次性、限时限范围的通道。事情办完即关。方便和安全的平衡点就在这里,别让一时的省事变成日后的后门。
数据安全与权限也是一体两面。分级授权、定期改密、敏感操作二次确认,这些机制配合权限体系,才能把客户数据的家底守住。客户把信息交给你,是冲着信任来的。守住这些数据就是守住经营的根基。
五、上线前后,权限怎么落地
实施阶段建议先紧后松:先按保守方案配置,跑顺之后再把确实需要放开的部分逐项开放。讲真,反过来先松后紧,收权的时候阻力会大得多。上线前的梳理会议要拉上各部门的实际使用者,纸上画清楚再进系统。返工成本最低。
- ● 权限方案先在小范围试运行,收集不便之处再调整。
- ● 每次调整都公告原因,让员工理解规则而不是被动服从。
- ● 设一个权限管理员,避免政出多门、口径不一。
上线之后,观察真实的协作场景:有没有人为了要一条数据来回找人,有没有人因为看了不该看的被投诉。这些日常摩擦就是权限优化的路标。系统是活的,权限也该是活的,随着业务长大不断微调,才能始终贴着组织走。
培训的时候不妨讲几个反面的例子,比念十条正面规定更让人记得住。人对故事天然敏感,对条款天然麻木,把规则的道理包在故事里讲出去。执行的阻力会小很多。规则被理解了,才会被真心遵守。
海软CRM在权限方面的灵活性值得称道,角色、部门、字段都能按需组合,还支持随流程临时授权。恰好覆盖了上面说的三层设计。工具给力,剩下的就是组织自己的功课了。
六、这些问题是问得最多的
1、问:销售担心客户资料公开后被同事抢走,怎么办?
答:把归属规则写进系统:客户一经录入即锁定负责人,他人可见可留言但不可改归属,争议按记录判定。规则清楚加上操作留痕,抢单失去空间,销售自然愿意把过程记录放进系统,协作与安全感可以并存。
2、问:权限设得太细,员工抱怨处处受限,怎么平衡?
答:回到职责清单检查,凡是与本职无关的受限才保留,其余一律放开。权限的目的是分工而不是管控感,日常高频动作应该零阻碍。定期收集使用反馈,把那些纯属历史习惯的锁逐一拆掉,系统用起来才会顺手。
3、问:组织频繁调整,权限跟不上变化怎么办?
答:把权限与组织架构绑定,人员调动时随架构自动迁移数据的可见范围,减少手工改配。再把权限复核设为例行动作,每次组织变动后集中过一遍。机制跟上了,变化就不再是负担,而是流程里的寻常步骤。
4、问:小团队有必要做这么细的权限吗?
答:小团队可以简化,但归属与留痕这两条底线不能省。人少时大家都自觉,问题不明显;队伍一扩,没有规则打底,早期的乱账会集中爆发。先立归属、留痕两条,其余按需逐步加,成本低,收益却很长久。
5、问:权限和数据安全是一回事吗?
答:权限是数据安全的一部分,负责控制谁能碰什么;安全还包括传输加密、备份恢复、操作审计等内容。权限管的是人,安全管的是数据本身,两者配合才完整。只做权限不做安全,等于门锁很好、墙却是纸糊的。