权限与流程:看不见,却决定最后成败
一、为什么权限总被排在最后才配?
观察过不少团队上系统的过程,几乎都遵循同一个剧本:先兴冲冲地配客户和商机,再搭各种提醒和视图,等到快上线了,才想起来权限还没碰,随手照着组织架构一勾了事。权限就这样成了整个项目里最潦草的环节。
可权限偏偏是决定生死的那件事:
- ● 权限乱了,客户资料随手可见,辛苦积累的家底变成随时能被带走的名单;
- ● 权限太死,一线查个资料层层申请,用的人嫌烦,慢慢就绕开系统回到老办法;
- ● 权限含糊,出了问题查不到是谁动过记录,追责变成猜谜游戏;
- ● 权限没想清楚,流程和审批都建立在沙子上。返工是早晚的事。
说到底,权限回答的问题是:这家公司凭什么信任自己的数据。这个问题不回答,前面搭的一切都悬在半空。所以有经验的人会把权限往前提,宁可在设计阶段多吵几轮,也不愿上线后天天救火。
换个角度想,权限其实就是把公司的信任结构写进了系统。谁被托付多少、谁对什么负责,平时嘴上说不清的。配权限的时候都得说明白。
所以别把它当成单纯的技术设置,它是一场关于职责边界的对话,业务负责人、财务、一线代表都该坐进来一起谈。谈得越透,后面的配置越省心,这也解释了为什么权限理得顺的团队。用起系统来普遍更稳。
二、谁能看和谁能改,真是一回事吗?
很多团队配置权限时的默认动作,是照着部门层级划圈:领导全看,同级互看不见,下属只看自己。说到底,这种粗线条的分法,恰恰漏掉了最关键的区别。看和改根本是两码事。
把这两个维度拆开,问题立刻清楚:
- ● 客户的基础资料,团队内共享看,有助于协作,但改动权应该收窄到负责人的小圈子里;
- ● 价格、折扣、回款这些敏感字段,看的人要再收一层,改的人更是层层设限;
- ● 沟通记录适合组内透明,跨组就该默认隔离,免得客户被多头联系;
- ● 离职交接是个高频场景,权限跟着记录走而不跟着人走。接手的人才不抓瞎。
图1:管理员在后台逐项落定权限与流程
设计的时候有个笨办法很好用:把公司里真实的岗位列出来,逐个问三个问题,他该看哪些、他该改哪些、他不该碰哪些,画成矩阵再进系统。纸上吵得越透,系统里配得越顺。
矩阵画完之后别急着动手配,先拿几个真实的日常场景过一遍:新人入职该给什么、跨组协作时双方各能看到什么、出了争议往回查能查到什么。场景跑得通,配置才算落了地;跑不通的环节,就是矩阵还欠火候的地方。权限设计得好不好,最终不是看图画得漂亮,而是看这些具体场景顺不顺。
三、审批层层加码,究竟防住了谁?
审批流的设计最能看出一家公司的管理性格。有的团队出于不放心,把审批节点铺得密密麻麻,大事小事都要过几道关。结果呢?该防的没防住,不该拖的全拖住了。
层层加码的代价藏在日常里:
- ● 一线学会了提前打招呼,审批沦为走过场,真正的把关名存实亡;
- ● 等待审批的单子越积越多,客户等不及,生意黄在流程里;
- ● 每个节点都以为别人把关,反而没有谁真正负责;
- ● 审批人疲于点同意,注意力钝化,关键的单子照样一眼扫过。
更好的思路是按风险分层:常规的、低风险的自动放行或者只留记录;涉及价格底线、条款变更这些高风险的,才设置多级把关。让审批的火力集中在真正要紧的地方,快和稳才兼得。流程是拿来保护生意的,不是拿来表演严谨的。
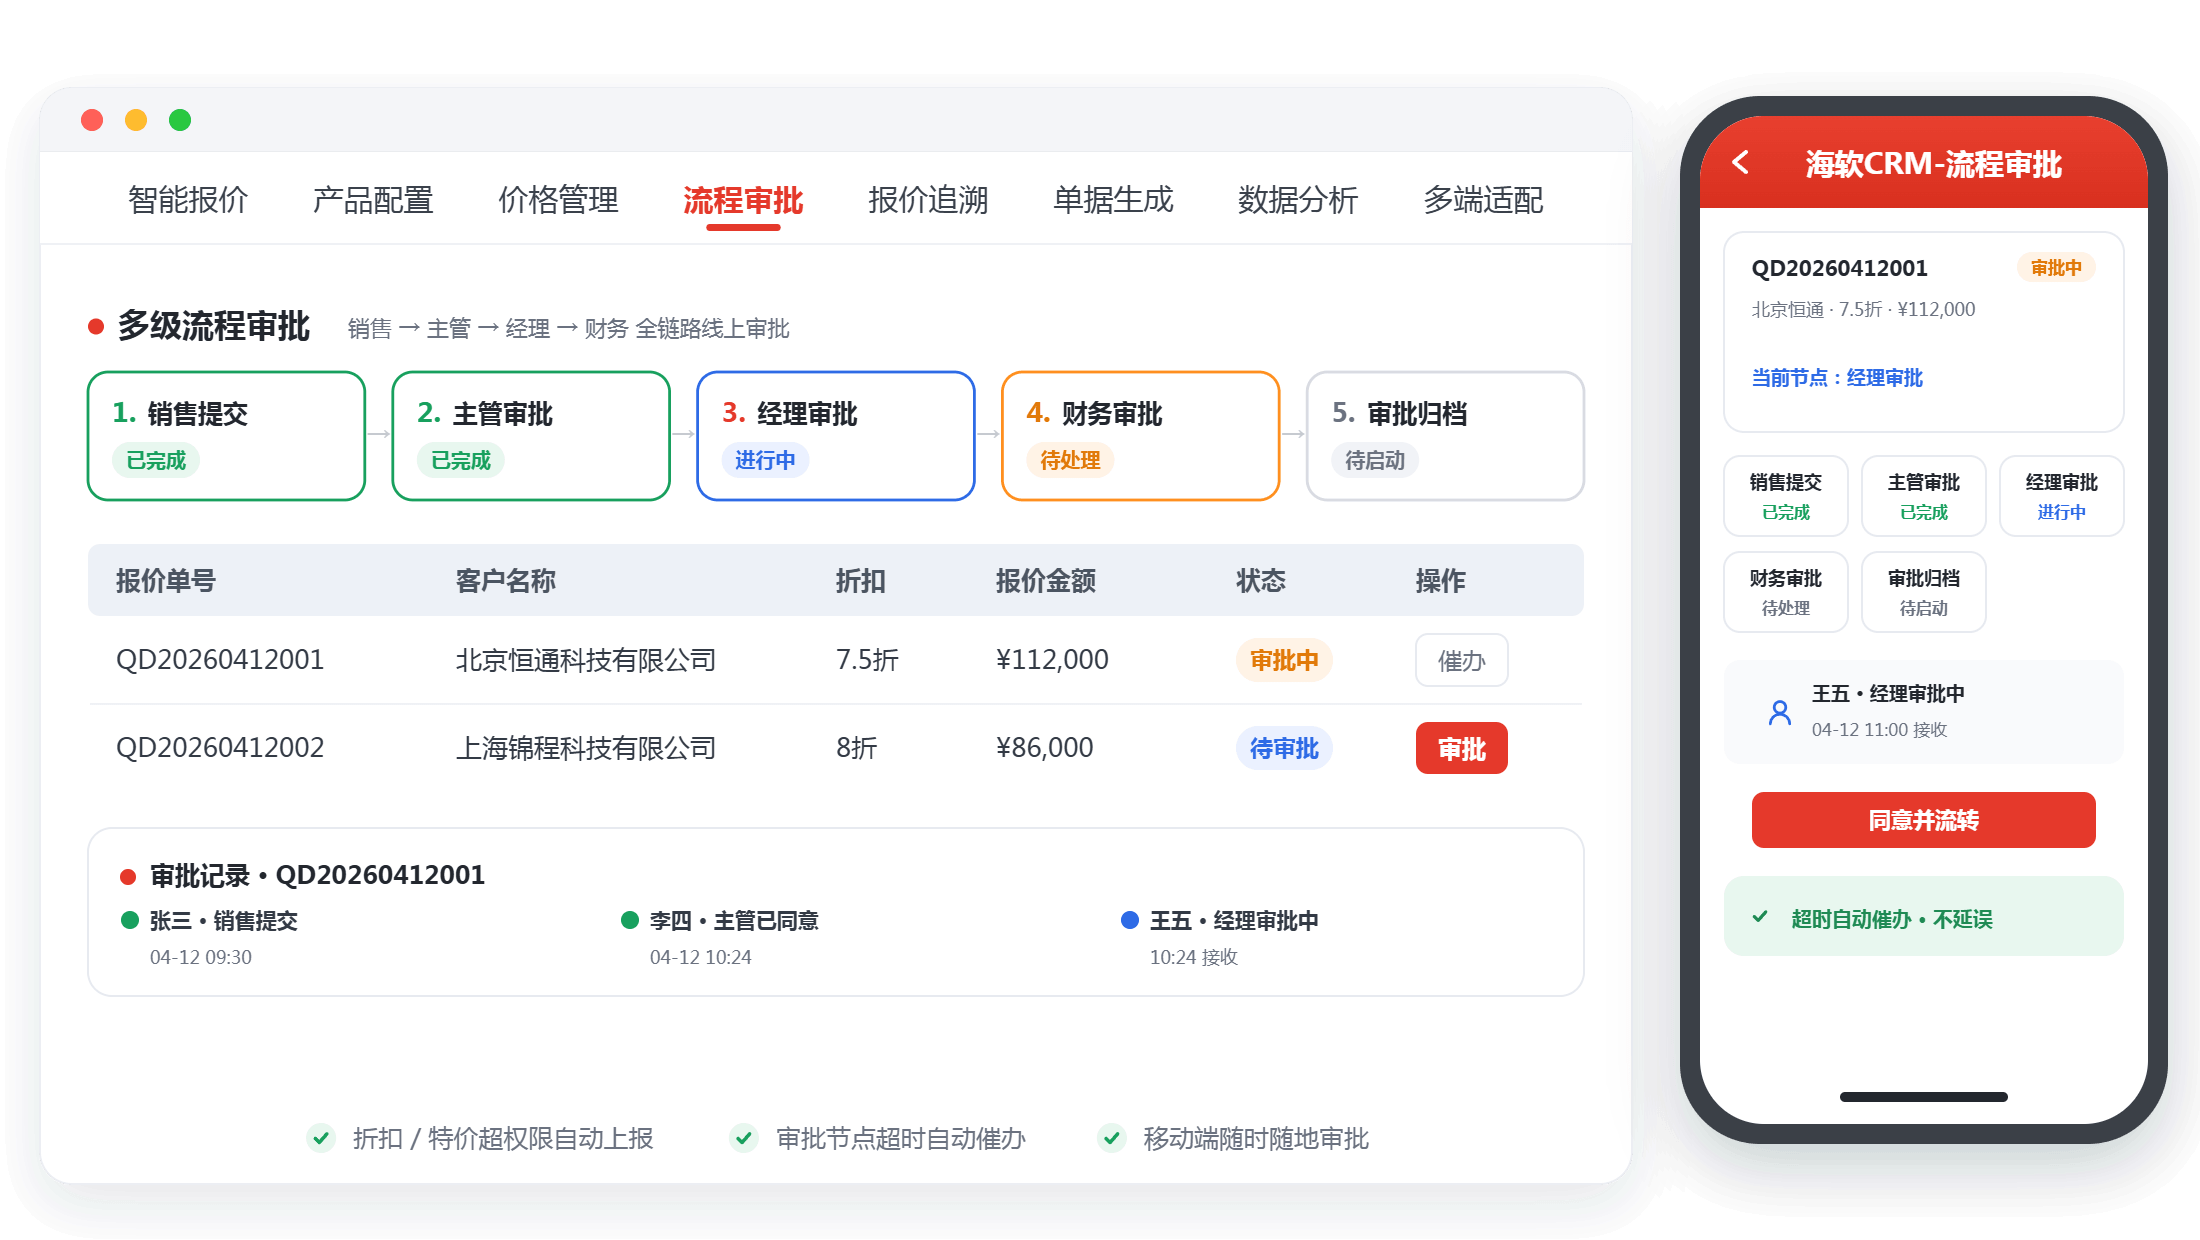
图2:报价审批在线流转边界清晰可查
配置审批时还有个细节:每一级审批人应当能看到完整的前因后果,单子从哪里来、客户聊到了什么、为什么这样定价,上下文齐了才批得有底气。只看孤零零的申请就点头,跟闭着眼睛签字没区别。上下文给得越全,审批反而越快,这看似矛盾,实则是因果。
审批规则配好之后,别忘了定期回看通过率。哪一级的申请几乎全数通过,说明这一级形同虚设,可以合并;哪一级退回率奇高,说明前端的说明没做清楚,该补材料清单。一句话,审批流跟漏斗一样是要养的,放着不管,节点就会越积越多,最后回到层层加码的老路上去。
四、留痕这件事,平时没人念叨?
留痕大概是最没有存在感的配置,却是最能在关键时刻救命的。平时谁也不会想起操作日志,可一旦发生争议,客户说改过报价、同事说没答应过条款。翻记录的对质比任何回忆都可靠。
把留痕做扎实,几处细节别省:
- ● 关键动作全留痕,谁在什么时间改了什么、原值是多少,都要能查回来;
- ● 导出、删除、批量修改这类敏感操作,单独设提醒或者复核,不留暗门;
- ● 日志只留不删,哪怕当事人换了岗位,历史照样可追溯;
- ● 提醒和留痕配合着用,异常动作当场就能被发现,而不是事后翻旧账。
留痕还有个间接的好处:知道一切都有记录,动手的人自然收敛,很多隐患在念头阶段就止住了。这不是不信任谁,而是让规则替人与人之间打底,关系再熟。边界也在。
把留痕和升级放在一起看,会发现它们是同一件事的两面:都是让发生过的东西可回溯。流程在哪个环节拖了、谁在哪个节点犹豫了。日志里都有痕迹。团队定期翻一翻这些痕迹,流程的堵点自己会浮出来。看不见的配置也讲究用进废退,配完从不回看,等于没配。
顺带说说记录的精细度。日志不是越多越好,什么鸡毛蒜皮都记。翻查时反而大海捞针。关键是分级:普通浏览不必留,改动、导出、审批这些改变数据状态的动作必须留。精细度对齐了风险,查起来才省力,日志也才守得住该守的边界。
五、上线之前,敢把这些问题全答一遍吗?
权限和流程的配置,与其等出事再补,不如上线前做一轮自问自答。把下面这些问题老老实实过一遍,答不上来的地方就是隐患:
- ● 客户资料是不是谁都能导出?导出的动作有没有人知道?
- ● 价格和折扣字段,销售能自己改吗?改了谁看得见?
- ● 报价审批过了之后,合同上的数字还能被悄悄改动吗?
- ● 同事离职后,他手上的客户和进行中的单子。多快能交到接手人手里?
- ● 出了争议,能不能在很短的时间里面查清是谁动了什么?
答得心虚的地方,就该回头补配置。权限和流程看不见摸不着,平时没有存在感,可它们决定了系统里沉淀的一切是否可信、协作是否有边界、出事之后能否说清楚。往简单里说,很多团队用了几年系统才发现,当初省下的那点配置功夫。后来加倍还了回去。
先在纸上把权限矩阵画明白,再进海软CRM里逐项落配置,返工会少一大截,这一步的耐心。值得花。
有人问,这些都做了,怎么衡量做得好不好?其实很简单:看出事之后团队的反应。配置到位的团队,第一反应是翻记录、对流程,有条不紊;配置缺位的团队,第一反应是开会互相回忆,越回忆越糊涂。前面所有的细致,换的就是关键时刻这份从容。
这套自问自答最好固定成惯例,每回有新模块要开、新团队要接入,就拿出来过一遍。问题清单本身也要迭代,每次出了状况就往里添条新的。清单越用越厚,返工就越摊越薄,这是用最小的成本换长期安稳的办法。
六、高频问题集中答
1、问:一开始把权限全放开,以后再收紧行不行?
答:不建议。放开的阶段数据会被随手改动、随意导出,等想收紧时,坏习惯已经养成,历史数据也被污染,追溯无从下手。宁可起步时略紧、跑顺了再适度放宽,也别先松后紧。权限的调整是做加法容易、做减法难,起步的谨慎是划算的。
2、问:审批节点越多是不是越安全?
答:恰恰相反。节点越多,每个节点越敷衍,一线还会提前打招呼让审批形同虚设。更合理的是按风险分层:低风险的自动放行,高风险的才设多级把关。把审批火力集中在价格底线、条款变更这些要害处,既快又稳,安全反而更有保障。
3、问:价格、回款这类敏感字段该怎么管?
答:看和改分开管。基础资料可以共享看,敏感字段的可见范围单独收一层,改动的权限再收一层,并且全部留痕,谁改的、改前改后是什么,随时可查。涉及底线数值的修改走审批。做到这三层,敏感信息既流转得开,又不会裸奔。
4、问:人员流动频繁,权限怎么跟得上?
答:把权限挂在角色上而不是具体的人身上,人入职就领角色,离职就收角色,手上的记录一键交接给接手人。再配上定期巡检,把长期不活跃的账号清一清。人员流动的消耗大头在交接不清,记录跟着角色走,接手的人才不至于抓瞎。
5、问:流程跑了一阵想改,会不会很麻烦?
答:怕的不是改,是乱改。流程调整要有版本意识,改动前留档,改完后新单走新流程、旧单按原样走完,别混在一起。先在测试环境里试一轮再上线,上线后盯着头几天的异常。流程本来就该跟着业务长,定期修剪是正常动作,不是折腾。