数据搬出去以后,怎么防止被人带走
一、文件出了门,事就没完
把数据从系统里搬出来,动作本身就意味着失控的开始。文件进了某台电脑、某个邮箱、某个聊天窗口,就脱离了系统的视线,谁转发过、存到了哪、有没有继续外传,系统一概不知。所以别以为导出完成就算完事,真正的考验在文件落地之后。
这个道理跟快递有点像。包裹在物流网里,每个环节都扫得出记录;一旦签收了,去哪儿就只有收件人自己知道。数据也一样,在系统里时一切可控,出了门就成了别人手里的东西。想追就得靠事先留下的线索。
- ● 文件离开系统,就脱离了监控的视线
- ● 导出完成只是起点,不是终点
- ● 泄密的事十有八九出在文件落地之后
- ● 出门之后的去向,得有人跟到底
有的企业管得挺严,进门要审批,出门要核对,偏偏文件落地之后没人管了:桌面上、聊天记录里、私人网盘里到处都是名单副本。防了一路的门,最后敞开的是自家的抽屉。前头的功夫等于白费。
- ● 出门之后的每一站,都该有说法
- ● 存放的位置、保存的期限、允许的范围,事先定好
- ● 文件流转的链条越短,风险越好控
换个角度想,客户资料在系统里好比锁在库房里,搬出来之后就成了揣在各人口袋里的现金。口袋越多人越难对账。所以能少搬就少搬,真要搬,搬出去多少、到了谁手里,都得有本账。不绕弯子,这笔账平时没人查,出了事就是第一份要翻的东西。
- ● 能在系统里看的,就别急着往出搬
- ● 搬出去的每一份,都要能追回源头
- ● 出门的账目清楚,出事时才不抓瞎
二、带走资料的往往是熟面孔
说起带走资料的,很多人头一个念头是外部黑客。其实绝大多数泄露事件的当事人,是平时见面打招呼的熟人:要跳槽的业务员想把客户资源带去下家,闹掰了的合作方想拿名单当筹码,心怀不满的员工想给自己留一手。
他们用不着多高明的手段,因为出口本来就敞着。想通了这一点,功夫就该下在门口,而不是天天防着墙外的贼。
- ● 跳槽带走客户名单,是最常见的情形
- ● 熟人作案不需要多高的技术,只需要顺手
- ● 平时越信任的人,越容易让人放松警惕
- ● 人心管不住,能管住的是动作
- ● 越是熟悉的老人,越要把规矩讲在前头
这不是要把同事都当贼提防,而是承认一个常识:制度是给意外兜底的。感情归感情,动作归动作,把出口管紧了,对老实人是保护,对起了歪念的人是拦阻。两头都落得好。
还有一层更微妙:名单是业务员辛辛苦苦跟出来的,带走了名单,等于带走了公司多年来攒下的家底。接手的同事面对一群陌生的客户,从头再来。损失的兜兜转转还是企业自己扛。守名单,就是守企业的元气。
- ● 名单是团队一点一滴攒出来的家底
- ● 资料流失的账,最后都记在企业头上
三、把出口看住,把痕迹留下
把出口看住,思路无非两条:让该走的通道走正门,让每次出门都留下脚印。正门走通了,想绕小路的人自然少了借口;脚印留全了,真有人绕路也追得到踪迹。两条腿走路,缺一条都站不稳。
- ● 导出走审批,绕开审批的旁门尽量关掉
- ● 每次导出留痕,谁、何时、拿了什么,记得清清楚楚
- ● 痕迹定期翻看,反常的举动当场过问
- ● 离职前先收紧出口,交接妥当再关账
- ● 正门好走了,旁门自然没了生意
痕迹这件事看着不起眼,事后的作用却最大。往简单里说,真出了泄露,有记录能快速锁定范围、说清责任;没记录就只能全公司人人自危、互相猜疑,那种伤害比泄露本身还难收场。
看痕迹也有看痕迹的讲究,别等出了事才去翻。平时隔段时间过一遍,谁的动作跟岗位对不上,谁的导出突然密集起来。心里都有个数。多数情况问一句就没事了,但问过这一句。隐患就被摁在了萌芽里。管痕迹的人手上要有点耐心,这活计枯燥,却是整条防线上最安静也最要紧的一环。
- ● 痕迹要常看,别当成压箱底的存货
- ● 反常不一定有问题,但不问就成了盲区
图1:看着漂亮的数据图表也要留心文件去向
四、文件本身也要有安全感
文件自己也该有安全感。敏感名单导出之后加密存放,钥匙只给该拿的人;文件按用途命名、统一归档,别满天飞;到了期限的及时销毁,不留后患。这些做法听着土,胜在管用,而且一件比一件实在。
- ● 敏感文件加密保存,别裸奔在桌面上
- ● 统一存放位置,散落的副本及时回收
- ● 到期的文件该销毁就销毁,别一直攒着
- ● 外发的文件尽量脱敏,把可能的损失先降下来
- ● 谁保管、谁能看,白纸黑字写明白
这些事没有一件是难的,难的是坚持。最好指派专人经手,文件出了系统就有人认领,谁保管谁负责。出了岔子找得到人。文件没人认领,才是最危险的处境,对吧?
像海软CRM在数据出口上的种种约束。防的正是文件离开系统之后的失控。系统替你把审批、留痕这些动作做扎实了,文件出门之后的风险就小了大半。剩下的靠企业的日常习惯去补齐。工具和习惯各管一半,缺了哪一半都不成体统。
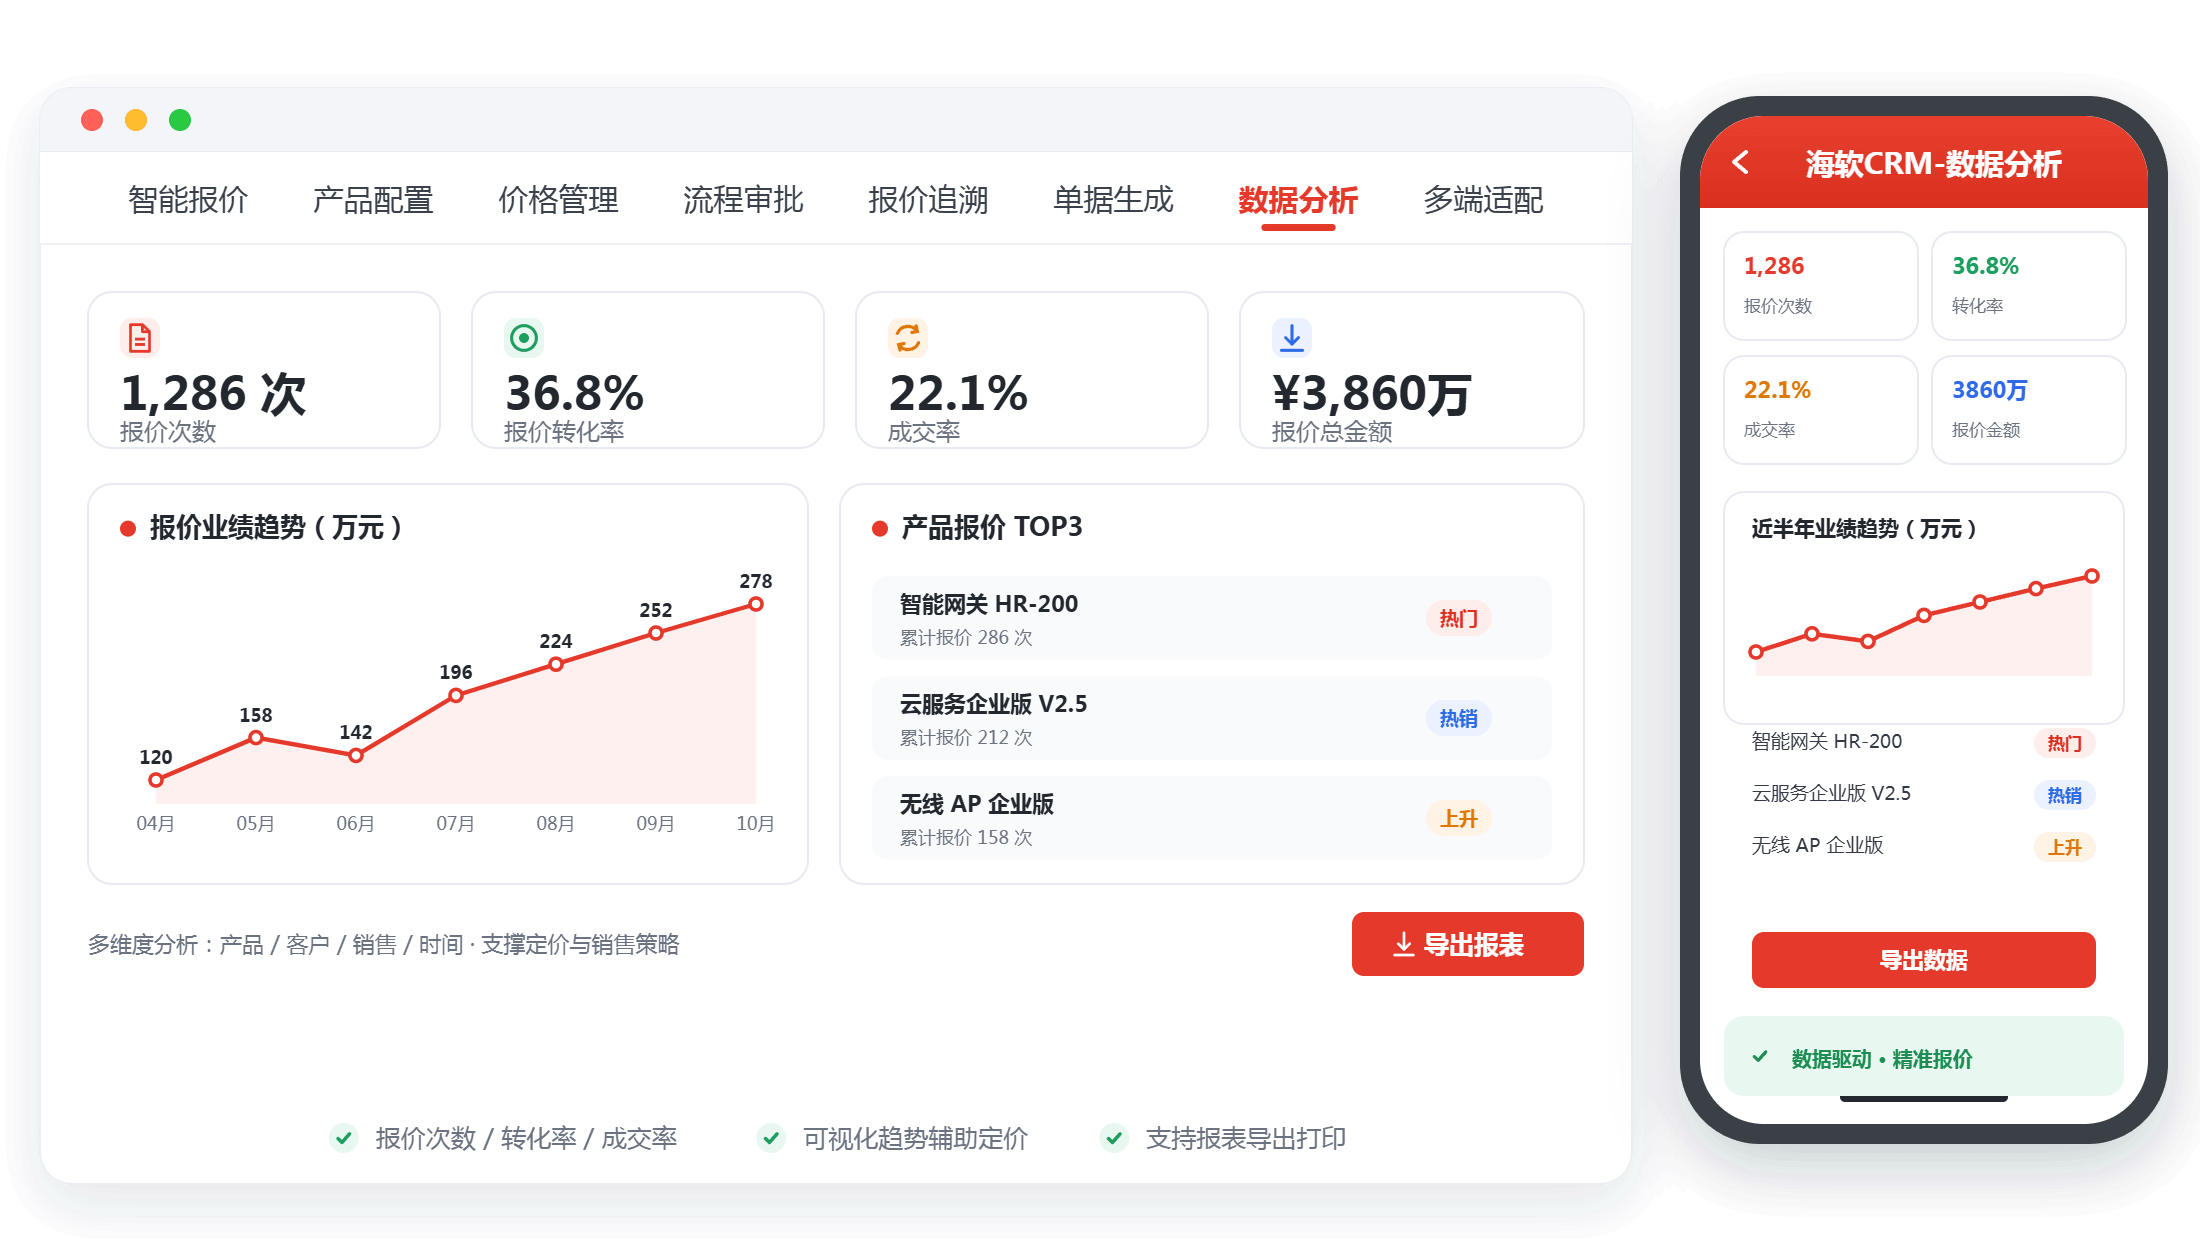
图2:数据分析的每一步都该有迹可循
五、防人更要防松懈
防泄露这件事,最怕的不是没有制度,而是制度挂在墙上、日子久了没人当真。审批慢慢变成走过场,痕迹堆着没人翻,文件随手就转出去。松懈是泄密的温床,而且滋长得无声无息。等到察觉,往往已经出了事。
- ● 制度要定期拿出来晒一晒、练一练
- ● 换了人,要把规矩重新讲一遍
- ● 出过的事故要复盘,别让学费白交
- ● 让守规矩的人受尊重,规矩才立得住
- ● 松劲的苗头一出现,就赶紧敲一敲
- ● 讲别人的教训,比念自己的条文管用
也可以把别人的教训拿来讲。同行吃过什么亏、媒体报过什么案子,拿出来一起聊聊。比干巴巴念制度条文管用。说白了,人只有觉得这事跟自己有关,才会真正上心。
说到底,数据搬出去之后的安全,拼的不是什么高深手段,而是日复一日的习惯。出口有人看,痕迹有人查,文件有人管,三件事做扎实了,名单被人整包带走的戏码就演不起来。
安全从来不是买来的,是守出来的。哪天你翻翻自家的桌面和网盘,要是找出一堆来路不明的客户名单副本,别嫌麻烦,就从那天开始收拾,正是时候。
六、常被问到的几个问题
1、问:员工离职时,最该防的是哪几件事?
答:最该防的是离职前后的密集导出。客户名单、跟进记录、报价资料,都是被带走的高发目标。所以人一提离职,先收紧导出通道,翻一翻近期的导出痕迹,交接时把客户归属逐条转移,最后再停账号。手续走得干净,人走得体面,企业也不留隐患。别碍于情面省掉这些步骤,真出了事,大家脸上都不好看。
2、问:导出的客户名单应该怎样存放才安全?
答:统一存放在指定位置,按用途命名,敏感名单加密保存,接触的范围收得越窄越好。散落在个人桌面、聊天窗口、私人网盘里的副本,要定期清理一遍。文件要有保存期限,到期该销毁就销毁。存放的位置清楚了,出了事追查起来才有迹可循。顺手再立条规矩:未经许可,资料不进私人设备,这条守住了,能省掉大半麻烦。
3、问:怀疑名单被外泄了,第一步该做什么?
答:先固定证据,再查范围。把系统里的导出痕迹、审批记录、相关文件都留存下来,别急着找人质问。然后顺着记录判断流出的范围有多大、涉及哪些客户,该告知的及时告知,该补救的抓紧补救。慌着对峙容易打草惊蛇,证据在手才谈得上妥善处置。处理完还要复盘一次,看漏洞出在哪一环,把那一环补结实了,这次学费才算没白交。
4、问:怎么在不伤团队信任的前提下管住数据出口?
答:把道理讲在前头:管出口保护的是每个人,真出了事,大家不必互相猜疑,翻痕迹就能说清责任。制度对事不对人,审批和留痕人人一样,管理者自己也不例外。习惯养成了,员工感受到的不是被提防,而是被保护,团队里的信任反而更牢靠。话说开了,规矩就不再冷冰冰,执行起来也顺当得多。
5、问:把资料外发给合作方时,怎样降低泄露风险?
答:能脱敏的先脱敏,联系方式、成交信息这类敏感内容,不是必须就别给;范围给到刚好够用为止,别整包往外递;重要资料约定好用途和期限,用完收回或销毁;往来留个底,谁在什么时候给了什么,记录在案。合作要大方,分寸不能跟着大方,这是两码事。真遇上不守约定的合作方,这些记录就是交涉时的底气。