数据安全底线:最坏的情况究竟会怎样
一、先把最坏的情形想一遍,再谈选型
谈客户管理系统,多数人先问功能强不强、界面好不好,很少有人愿意先想想最坏的情况。可数据这东西恰恰相反,平时感觉不出它的分量,出事的那一刻才知道什么叫伤筋动骨。客户资料散了、跟进记录没了、被不该看的人翻了,哪一件都够企业受的。
所以内行的做法是倒过来选:先假设最坏情形,再倒推系统要具备什么才能避免。这不是悲观,是把底线思维用在正地方。
- ● 最坏的情形有哪些?数据丢失、外泄、被锁在厂商手里。
- ● 每种情形背后,都对应着要验证的能力。
- ● 谈得越早,签合同时越主动。
把最坏情况摆上桌之后,问题一下子就具体了。怕丢数据,就要看备份机制;怕外泄,就要看权限与加密;怕被锁,就要看归属与导出。选型从挑花活变成了查底子,思路一变,问题全变。
这样倒推还有个附带的好处:需求的优先级自己就排出来了。功能再花哨,只要不在底线的范围内,都可以往后放;涉及归属、备份、权限的,哪怕再不起眼,也要提到最前面。选择的标准清楚了,谈判的口径也就齐了。
有人觉得这些事轮不到自己操心,厂商总会兜底。真出了事,客户找的是你,监管找的是你,厂商顶多按条款赔一部分。家底受的伤还得自己养。想通这一点,验证的劲头自然就来了。
二、数据放在谁手里,归属要先掰清楚
图1:把最坏的情况提前摆上桌面
头一件事是把归属掰清楚。数据录进云端系统,名义上还在自己手里,可实际上能不能随取随用。要看条款怎么写。往实里说,有的企业用得正欢,想迁走时才发现导出受限、格式封闭,历史记录拖在旧系统里拿不出来。进退两难。
签之前要把这几句话问明白:
- ● 数据所有权归谁,条款里有没有明写。
- ● 想走的时候能不能完整导出,格式是否通用。
- ● 终止合作后,数据何时清掉、怎么证明清干净了。
像海软CRM在合同里把归属与导出写得分明的做法,就值得当作参照:数据属于企业,迁移有协助义务,谁也不拿数据拿捏谁。愿意把这类话写进条款的厂商,通常对自家机制有底气;回避这个话题的,后面多半有故事。
还有一层是员工离职时怎么办。经手人走了,名下的客户资料与跟进记录要能平稳转交。这既是归属问题,也是管理问题。系统里能不能一键转交、有没有操作留痕,都该在验证范围里。
归属之外,还要留意资料的初始搬家。老系统里积攒的客户档案、往来记录,能不能顺利搬进来、搬进来之后还找不找得到,这些都要在验证期试过。开局顺手,后面的使用才有底气。
顺带说一句,归属掰清楚之后,内部的管理也要接上。谁能录入、谁能修改、谁能删除,都要有明确的责任人。条款守住了外部这一头,内部这一头得靠制度来守。
三、防得住外人,也得防得住越权的手
防外人与防自己人,是两道不同的关口。外部的攻击可以靠认证与传输加密去挡,这部分看厂商有没有过硬的认证资质、传输通道是否加密,都能查证。真正容易疏忽的反而在里面:销售甲能不能看到销售乙的客户?部门之间的数据边界划得清不清?临时借调的人权限收没收回?
- ● 权限要能细到字段,而不是只分个部门。
- ● 敏感操作要有留痕,谁看过、谁改过可查。
- ● 离职与转岗,权限要能即时调整。
判断的办法照样是动手验。请厂商演示一个越权场景:用普通账号试着去翻别组的资料,看系统拦不拦、有没有记录。往简单里说,拦得干脆、记录得清楚。说明权限体系是真做了,不是摆设。
多租户环境还要留意隔离机制。同一套云端产品服务不少企业,彼此的数据靠什么隔开。出了岔子会不会殃及隔壁。这些听着专业,其实一句话就能问出深浅:隔壁租户有没有可能碰到我的数据?答得含糊的要小心。
权限这件事,宁紧勿松是大原则,但也不能紧到影响干活。分寸怎么拿?把岗位的职责翻出来对一对:干这份活需要看什么,就开什么;用不上的,一律关掉。权限跟着职责走,既守得住,也不碍事。
再补一句,防自己人不是防贼,是防失误。多数泄露并非恶意,而是随手转发、误开权限这类无心之过。留痕与提醒,挡的恰恰是这类无心之失。
四、自测清单:一条条过,别凭感觉打勾
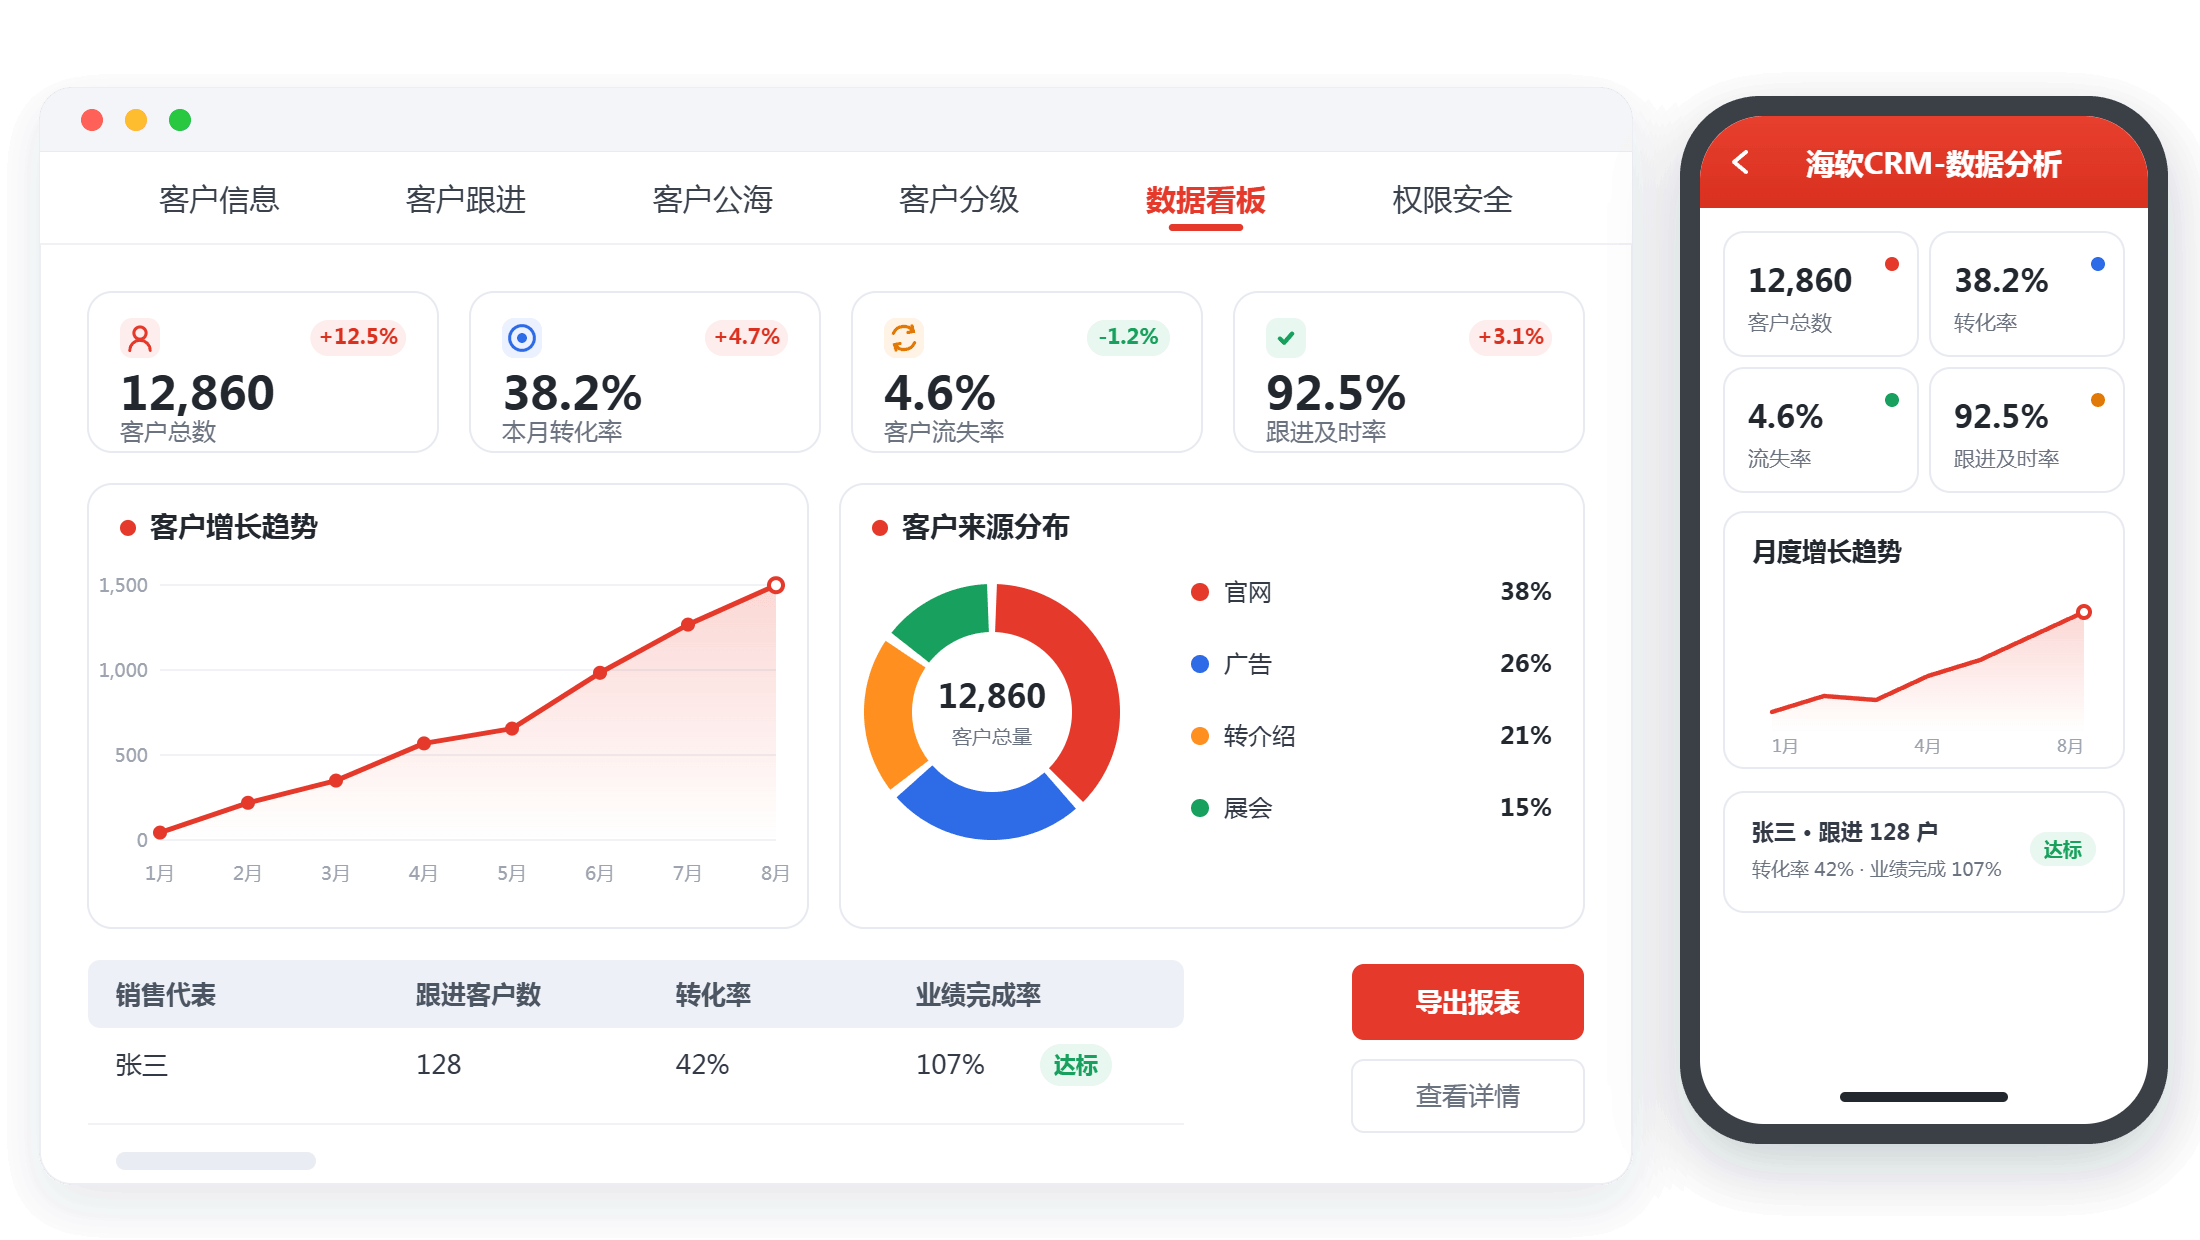
图2:谁动过数据,看板上一眼可见
光听介绍容易跟着感觉走,备一张清单逐条过。判断才有据可查。下面这份自测单,建议选型团队每人备一张:
- ● 资质层面:厂商有没有权威机构出具的安全认证,能不能提供第三方审计材料。
- ● 备份层面:是否自动备份、间隔多久、做不做恢复演练,恢复要多久、能找回哪个时点。
- ● 权限层面:字段级控制、操作留痕、离职即时回收,有没有缺项。
- ● 归属层面:所有权、导出权、删除证明,条款里写得全不全。
- ● 应急层面:真出了事,处理流程是什么,谁来对接,多久能给说法。
过单子的时候有个讲究:凡是口头答复的,都标注“待验证”,回头请对方补书面材料或当场演示。清单的妙处就在这里,它把模糊的印象变成了待勾的格子,勾到最后,靠谱与否自己就显形了。
清单还有个作用,是给团队分工用的。资质与备份让懂技术的人去核,归属与应急让管合同的人去看,权限让业务骨干去试,各管一摊,几条线同时推进,验证的效率就上来了。
这份单子还可以反过来用。厂商对哪一条支支吾吾,那一处就是薄弱点,谈条款时正好补在那里,把口头短板变成书面约束。坏事反而变成了好事。
五、底线稳了,别的毛病都好商量
验证到底能不能全过关?多数情况下不能。小厂商会有这样那样的短板,大而全的产品也可能有疏漏。说到底,这时候要做的是排优先级:归属、备份、权限这几条是底线,底线有缺口的直接出局;其余的不完美,能谈的谈,能补的补,实在不行也可以接受。
- ● 底线问题没得商量,别被其他优点带偏。
- ● 小毛病可以写进改进计划,限期补齐。
- ● 底线谈崩了,功能再全也不值得留恋。
有家企业当年就是被华丽的报表功能吸引,权限细度这个短板没当回事,上线后销售之间互相翻客户,闹得不可开交,最后花大力气重新配置才消停。教训就摆在眼前:底线之上才有好坏之分,底线破了,分数再高也是虚的。
数据是企业的家底,家底交给谁保管,当然要按最挑剔的标准来。把最坏的情况想过一遍,把该验的都验了,把该写的都写进条款。往后用起来才能踏踏实实。这份挑剔不是难为厂商,恰恰是成熟合作该有的样子。
眼光再放远一些,底线思维不只在选型时用得上。系统用起来之后,每隔一阵把这些项目重新过一遍:权限有没有松掉、备份有没有落实、条款有没有跟上新变化。底线不是验完就完的事,是要一直守着的。
六、大家问得最多的几个问题
1、问:厂商说得很动听,怎么核实安全资质的真伪?
答:请对方出示证书编号与颁发机构,自己到对应机构的公开渠道查证。正规认证都能查到记录,编造的经不起核对。也可以要求查看第三方审计报告的关键页,必要时请懂行的人一起看。口头漂亮不稀奇,能拿出可查证材料才算数。
2、问:数据导出听上去都支持,实际会不会卡人?
答:区别在细节。要问清导出的范围是全部还是部分,格式是否通用可读,历史附件包不包括,有没有次数或审批上的限制。最稳妥的办法是验证期就实际导一次,把全量资料拉出来看看完不完整。等到想走那天才试,主动权已经不在自己手里。
3、问:员工用个人设备登录,会不会带来风险?
答:会,但可以管。规范的系统支持设备绑定、登录校验与水印留痕,敏感数据外发会有记录。企业侧也要立规矩:离职当天收权限,外借账号一律禁止,敏感字段对普通岗位隐藏。工具与制度配合着来,风险就能压到很低。
4、问:云端和本地部署,怎么选更稳妥?
答:看自己的运维能力与合规要求。云端省心,升级维护都由厂商负责,但要盯紧资质、备份与归属条款;本地部署数据攥在自己手里,可运维压力全在企业侧,人手不足反而容易出漏洞。两条路都能走得稳,关键是配套跟得上。
5、问:万一真发生了数据事故,第一步该做什么?
答:先留证,再止损。截图、导出日志、记录发现时间与影响范围,这些都别省;然后按合同里的应急条款联系厂商对接人,要求书面说明原因与补救方案;涉外的还要按相关规定评估是否上报。慌乱与隐瞒只会放大损失,程序走对了,事态才有得控。
上一篇:数据填不准,是没人讲清为什么要填
下一篇:数据搬出去以后,怎么防止被人带走