谁能看到客户手机号,权限颗粒度里的管理取舍
谁能看到客户手机号,权限精细度里的管理取舍
一提客户数据安全,很多人脑子里浮现的是黑客、漏洞、外部攻击。可真去问那些丢过客户名单的企业,答案往往平淡得让人失望:名单是被自己人带走的。离职前把表导出来,换个东家接着打;图省事把账号借给同事用;把一屏客户信息截了图,发到一个谁都能进的群里。
这些事没有一件需要技术手段,却件件都能造成实质损失。所以聊权限,起点不该是防外面的人,而是让内部的动作有边界、有痕迹。
一、客户资料外流,多数不是被人黑进去的
客户信息最脆弱的地方,往往是最日常的地方。业务员手里有几百个联系人,这些号码在他电脑里、聊天记录里、纸质本子上都存着一份。系统做得再严,也拦不住一个人用眼睛看、用手抄。
真正能起作用的,是把“能看见”这件事本身管起来。看不见的东西抄不走,看得见的东西才有被带走的可能。
- ● 一个岗位只需要看他负责的那批客户,就别把全部名单摊开
- ● 导出这种动作要有明确的范围,而不是谁都能一键拉全量
- ● 敏感内容单独对待,联系方式、成交价格、特殊约定不该人人可见
- ● 谁在什么时候看过、改过、导出过,要留得下痕迹
- ● 客户分级跟着数据范围走,重点客户的重点保护
这些措施听起来朴素,却能挡住绝大多数意外。很多泄露不是因为有人蓄意为之,而是因为权限太宽松。随手一操作就越了界。宽松到没有边界,等于把判断权交给了每个人的自觉,而自觉这件事。在利益面前往往靠不住,对吧?
还有一层常被忽略:客户资料的价值不在于量,而在于精准。全量名单流出去,对方还得筛;如果流出去的是带跟进阶段、带成交记录的那一份,杀伤力就完全不同。一句话,权限设计真正要护住的,正是这些带着判断的信息。
换个角度想,企业其实并不缺数据,缺的是让数据只在该在的地方流动的能力。谁能看、看多少、看完能不能带走,这三件事说清楚了。安全才有一个可执行的起点。
图1:数据集中在受控的环境里,看得见的人才有边界
二、权限给少了业务卡住,给多了没人担责
权限这件事,本质是在效率和约束之间找一个能长期站住的点。偏哪边都会出问题,而且出问题的方式完全不同。
给少了,业务会自己找绕路:新人来了迟迟拿不到客户,只好先用私人表格记;跨区域协作要一层层打招呼,客户等得不耐烦;有人休假,接手的人什么也看不到,只能让客户干等。系统变成了阻碍,大家自然会绕开它。
给多了,问题更隐蔽:所有人都能看全部客户,谁都能改归属,出了事谁也说不清。表面上看协作顺畅,其实是没人对数据负责。
- ● 新岗位开通权限要有明确的时限,不能一拖再拖
- ● 临时协作给临时范围,事情结束就收回,别一开了之
- ● 涉及客户归属变更的动作,单独设一道确认
- ● 权限清单要有人定期看,不能只在出事之后才想起它
判断一个岗位该给多少权限,有个简单的问法:为了完成他的工作,最少需要看到哪些客户、改动哪些内容。按这个下限给,再留一条申请通道,基本不会出大错。真正的麻烦从来不是权限不够,而是没有申请通道。人被卡住之后就开始自己想办法。
这条通道还得够短。申请要填几页表、等上好几天,多数人第二次就不申请了。让审批落在一个明确的人身上,几个小时内给答复,绕路的心思自然就少了。
三、精细度不是越细越好,边界才是关键
有些企业把权限做到了字段一级,每个岗位每个字段单独勾选,看上去严谨得不得了。上线没多久就发现没人维护得动:新人入职要配几十项,调岗要改几十项,时间一长,配置和实际早就对不上。
权限大致可以分几层来看:能不能进这个模块、能看到哪些客户、能改哪些内容、能做哪些动作。往实里说,前两层决定日常体验,后两层决定风险高低。
- ● 模块层:这个岗位需不需要这类功能,不需要就干脆不给
- ● 数据层:全部客户、本部门客户、本人客户,三档通常够用
- ● 内容层:只对少数敏感信息单独收紧,不必逐字段铺开
- ● 动作层:导出、删除、改归属、看历史价格,这几项要单独把关
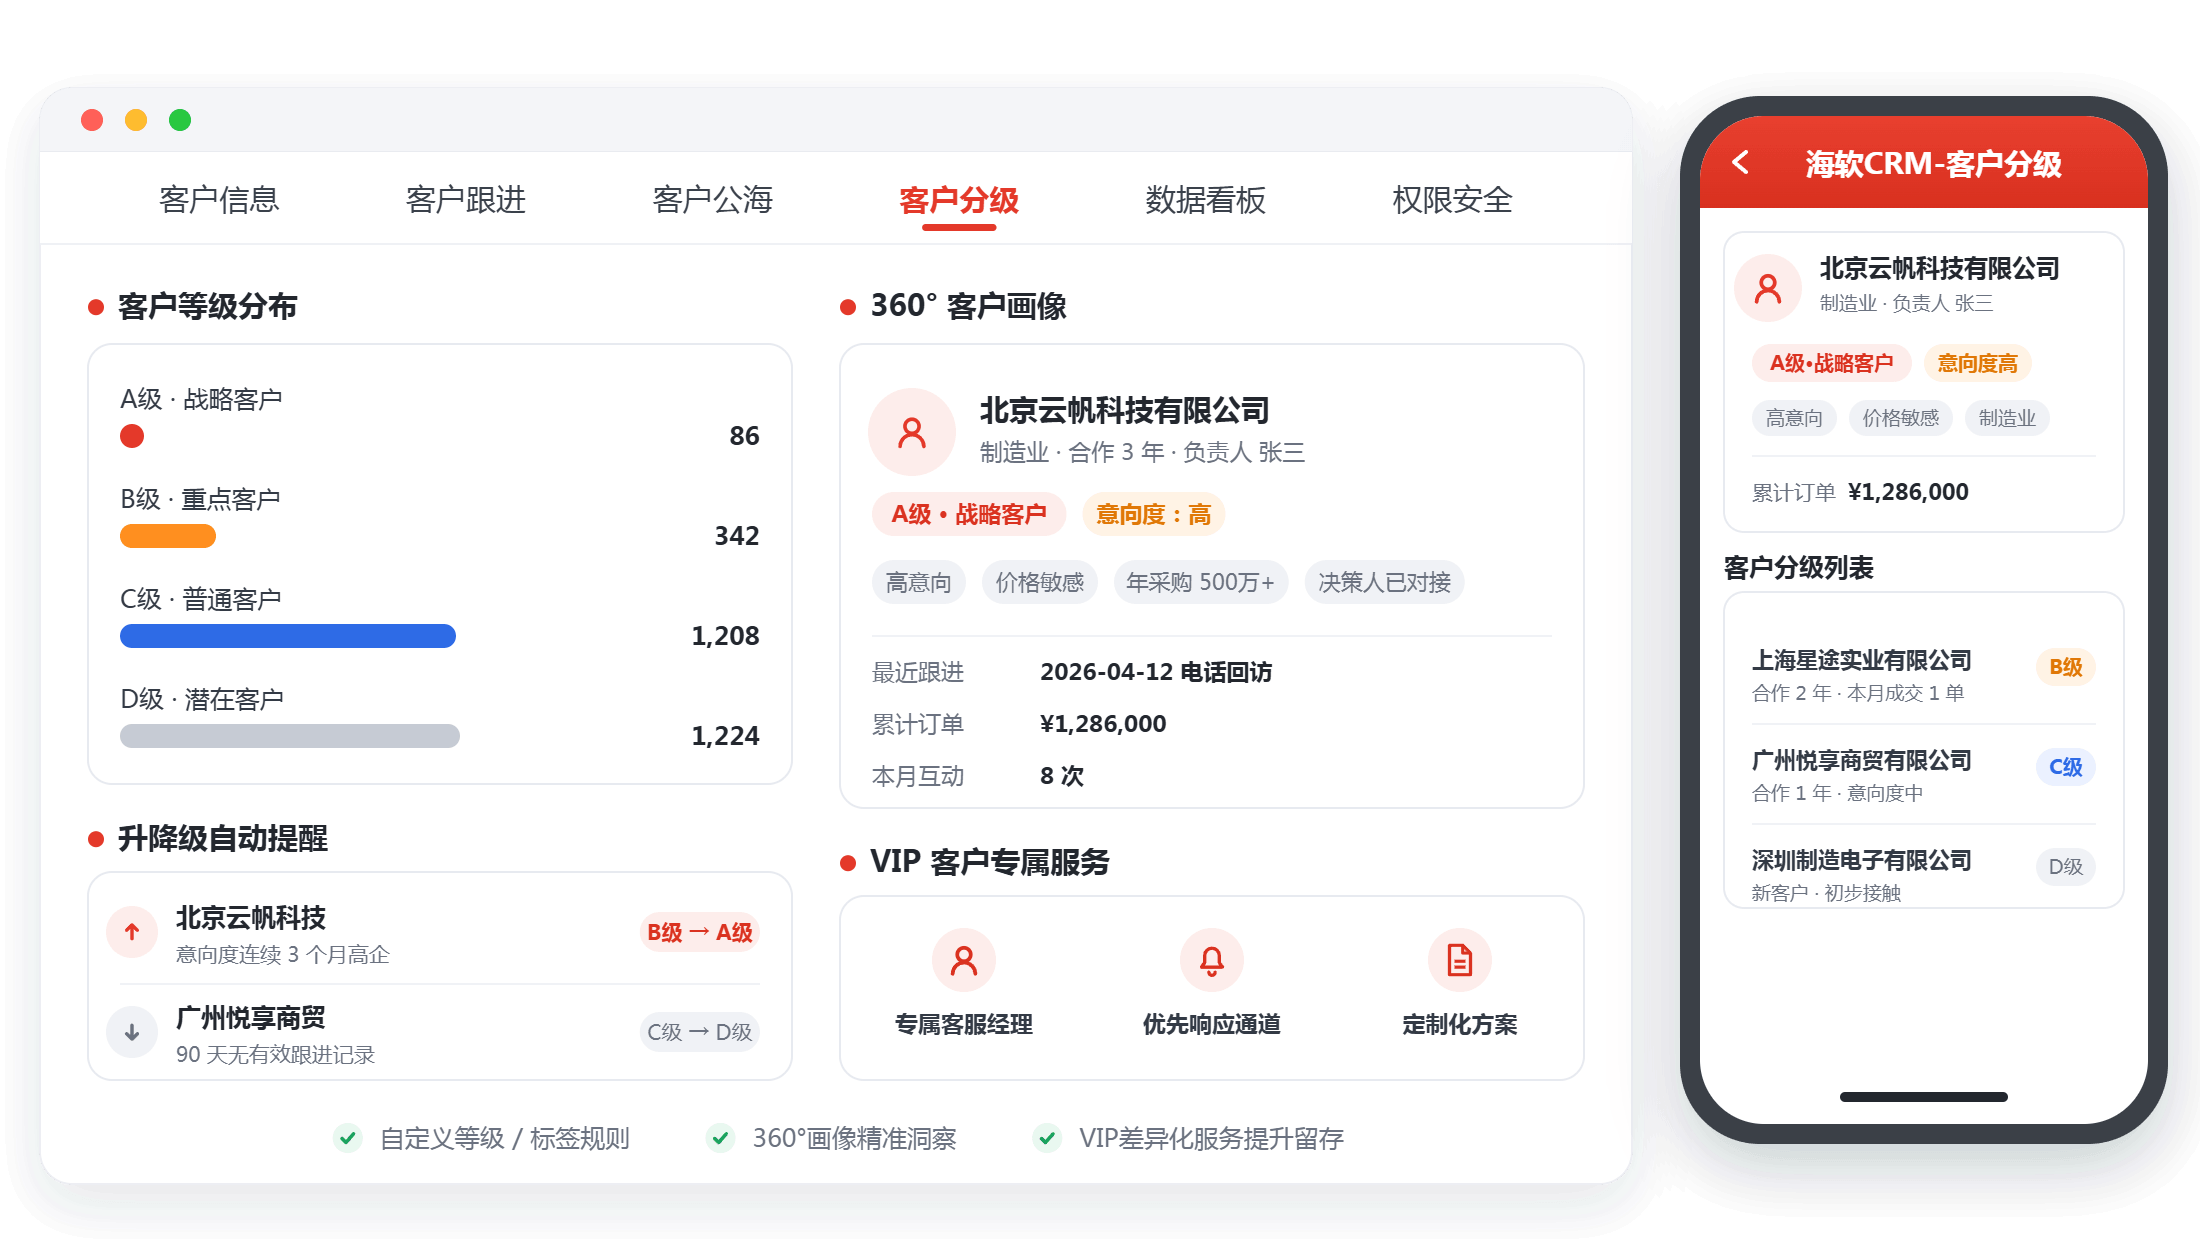
图2:客户分级与可见范围配合,边界才落得下去
真正需要卡死的是那几个高危动作:批量导出、修改客户归属、删除记录、查看成本类信息。这几项管住了,剩下的粗一点没关系。反过来,把精力全花在给每个字段打勾上,高危动作却对所有人开放,那就是把力气用错了地方。
精细度还要考虑维护成本。一套只有管理员看得懂的权限表,用不了多久就会变成摆设。让业务负责人自己能看懂、能调整,权限才活得下去。
换个说法,好的权限设计是让正常人不会犯错,而不是假设所有人都会犯错。把每个岗位的日常动作调顺,把少数危险动作单独看住。比到处设卡要有效得多。处处设卡的结果,往往是该管的没管住,不该拦的全拦了。
四、离职、调岗、外包,最容易漏的三个口子
权限出问题,很少出在设置那天,多半出在人员变动那天。人在的时候一切正常,人走了账号还留着。这种事比想象中普遍。
- ● 入职当天开通,别让人等;离职当天关闭,别留到下周
- ● 调岗不是加权限,是先清旧的再加新的
- ● 外部协作方的账号要有明确期限,到期自动失效
- ● 试用期、实习生、临时支援人员,单独一套最小权限
调岗是最麻烦的一种。人还在公司,只是换了条业务线,旧的客户关系还留在他名下。新的客户又要看得见。处理不好,就会出现一个人能看到两个部门的客户,谁也不觉得有问题。直到某天名单出现在别处。
外包和外部协作更微妙。给外部人员开账号,本意是方便对接,可他们对企业的约束感最弱,一旦离开。能带走的东西最多。这类账号最好单独管,范围小、期限短、动作受限,并且有人在用。开了却没人看的账号,是风险最高的一种。
还有一件小事值得坚持:定期把权限清单拉出来,让各部门自己认一遍。谁还在、谁走了、谁换了岗,业务负责人最清楚。这个动作花不了多少时间,却能堵住大部分漏洞。
反过来,如果把这件事全压在技术部门身上,他们只能看账号状态。看不出人是不是还在岗。坦率讲,信息在谁手里,就该由谁确认,这是权限维护里最容易被推诿的一环。
五、安全是习惯,不是一次配置
上线时把权限配得再漂亮,也只是开始。人会流动,业务会调整,新系统会接进来,原本合理的设置过一阵就可能变得不合时宜。安全靠的不是一次性的大动作,而是长期的小习惯。
海软CRM在这一块的处理方式比较务实:权限按角色和数据范围分开配置,日常的增减交给业务负责人自己动手,不必回回都等技术排期。配置改得动,习惯才养得成。
- ● 权限变更留记录,谁改的、改了什么,事后能查
- ● 高危动作有提示,让人操作之前先想一下
- ● 定期复核形成节奏,别等到出事才临时抱佛脚
说到底,权限管理管的不是软件,是人跟信息之间的那条线。线画在哪里,取决于你愿意承担多大的风险,也取决于你有多信任流程。把这条线画得清楚、看得见、改得动。客户资料才真正守得住。
老客户会记得一件很小的事:换对接人之后,新来的人对他的情况一无所知,还得他自己从头讲一遍。权限开得太松会丢数据,开得太死会丢体验,这两头都得顾。
六、大家最关心的几个问题
1、问:销售离职带走客户名单,系统能防住吗?
答:完全防住不现实,人可以用眼睛记、用手抄。但系统能把风险和代价降下来:限制可见范围、记录导出行为、离职当天关账号。真出了纠纷,日志就是最直接的证据。
2、问:要不要给管理者开全部权限?
答:看岗位职责。需要统筹全局的,给全部数据范围可以理解,但导出、删除这类高危动作仍应单独把关。看得全和拿得走是两件事,混在一起谈容易出问题。
3、问:字段级权限有必要做吗?
答:只在少数地方有必要,比如成本、底价、特殊约定这类信息。全面铺开字段级权限,维护成本会迅速超过收益,最后配置和实际对不上,反而更乱。
4、问:导出功能该不该直接关掉?
答:不建议一刀切。业务确实需要导数据做分析,全关会逼着人另想办法。更稳的做法是限定范围和频率,重要数据导出留痕,异常情况能被发现。
5、问:权限多久复核一次比较合适?
答:跟着人员变动走最有效,有人入职、离职、调岗就顺手核对一遍。另外按固定节奏整体过一遍,把长期没人用的账号清掉。频率不必很高,关键是别停下来。