把数据关进笼子:功能、数据、字段三层权限各管什么
一、为什么权限要先分层
数据防护有个绕不开的矛盾:用的人需要数据才能干活,管的人怕数据失控。一刀切地全放开,客户库就成了谁都能搬的仓库;一刀切地全锁死,销售连客户的基本情况都查不了,业务直接停摆。分层权限就是冲着这个矛盾来的:把笼子分成大小不一的格子,各人待在各人的格子里。
这个思路背后是最小够用原则。刚入职的销售,不应该看到全公司的客户池;区域负责人,也不应该随意翻全国的名单;负责后台运维的同事,更没必要接触客户的沟通内容。每个人拿到的数据,刚好够完成手头的事。多一分都是不必要的风险敞口。
分层还有个好处:出了问题能说清楚。全开放的环境里,谁看了什么、谁动过手脚,基本查无可查;分了层,每个人能触达的范围清清楚楚,异常自然容易浮出来。笼子不仅是限制,更是一种秩序,让数据流转变得可预期、可追溯。
- ● 全开放与全锁死都行不通,分层是唯一的平衡点
- ● 最小够用原则:数据给到刚好够用为止
- ● 分层让异常行为容易暴露,追溯有据
反面例子随处可见。有的公司图省事,全员共用同一个账号;有的把管理员密码直接发给一线,图的是改资料方便;还有的系统角色只有管理员和普通用户两种,想细分也细分不了。
这些做法平时看不出问题,一旦有争执或泄露,才发现连谁动过数据都查不出来。往简单里说,权限的粗放,省下的是配置的功夫。赔上的是管理的秩序。
- ● 全员共用账号,出事无法定位到人
- ● 角色只有粗放两档,想管也无从管起
二、功能权限:管的是能不能用
最外层是功能权限,它决定一个人能使用哪些功能入口。比如普通销售能不能使用批量导出、能不能进入客户公海池、能不能删除跟进记录。这些都属于功能层面的开关。开关关掉,入口就不存在,想操作也没有路径。
这一层的价值在于把危险动作收起来。导出是数据外流最常见的通道,删除则是篡改痕迹的惯用手段,把这两类操作限定给少数可信角色。风险面立刻缩小一大截。至于查客户、记跟进、打电话这类日常动作。人人放开,不影响干活。
配置功能权限时有个实用建议:默认从紧,按需放开。新角色建出来先只给基础功能,观察到确有需要再逐项加。反过来先全开后回收,阻力会大得多,还容易在回收前的窗口期出事。
- ● 功能权限决定入口存在与否,是最外侧的闸门
- ● 导出与删除优先收紧,日常操作正常放开
- ● 默认从紧、按需放开,回收远比补漏难
功能权限立好闸门之后,第二层就该划范围了。两层的先后有讲究:先把危险入口收窄,再管看的范围,顺序反了容易顾此失彼。有的企业只顾着划数据范围,导出入口却对全员敞开,范围划得再细。名单照样能被整包带走。两层必须同时到位,防护逻辑才真正成立。
- ● 先收窄危险入口,再划定查看范围
- ● 两层同时到位,单靠任何一层都不完整
三、数据权限:管的是能看多广
中间层是数据权限,决定一个人能看到哪些范围的数据。同样是客户列表,有人看到的是自己名下的私有客户,有人看到的是整个部门的共享池。有人能看到全公司的公开库。范围不同,能带走的东西自然不同。
这一层直接对应组织结构。按部门划线,主管能看全组、组员只能看自己,职责边界就是数据边界;按区域划线,各区域互不越界,跨区抢单和跨区带客都失去了土壤。不绕弯子,数据范围与责任范围对齐,团队协作反而更顺。
数据权限还回答了一个老问题:公海池怎么管。哪些客户进入公海、谁能认领、认领后如何保护,这些流转规则都要靠数据范围的设定来落实。范围设得好,客户在团队里流转得开又不会失控,这才是健康的状态。你觉得呢?
- ● 数据范围对应组织结构,责任与视野对齐
- ● 私有池、部门池、公开池各司其职
- ● 公海流转规则依靠数据范围设定来落实
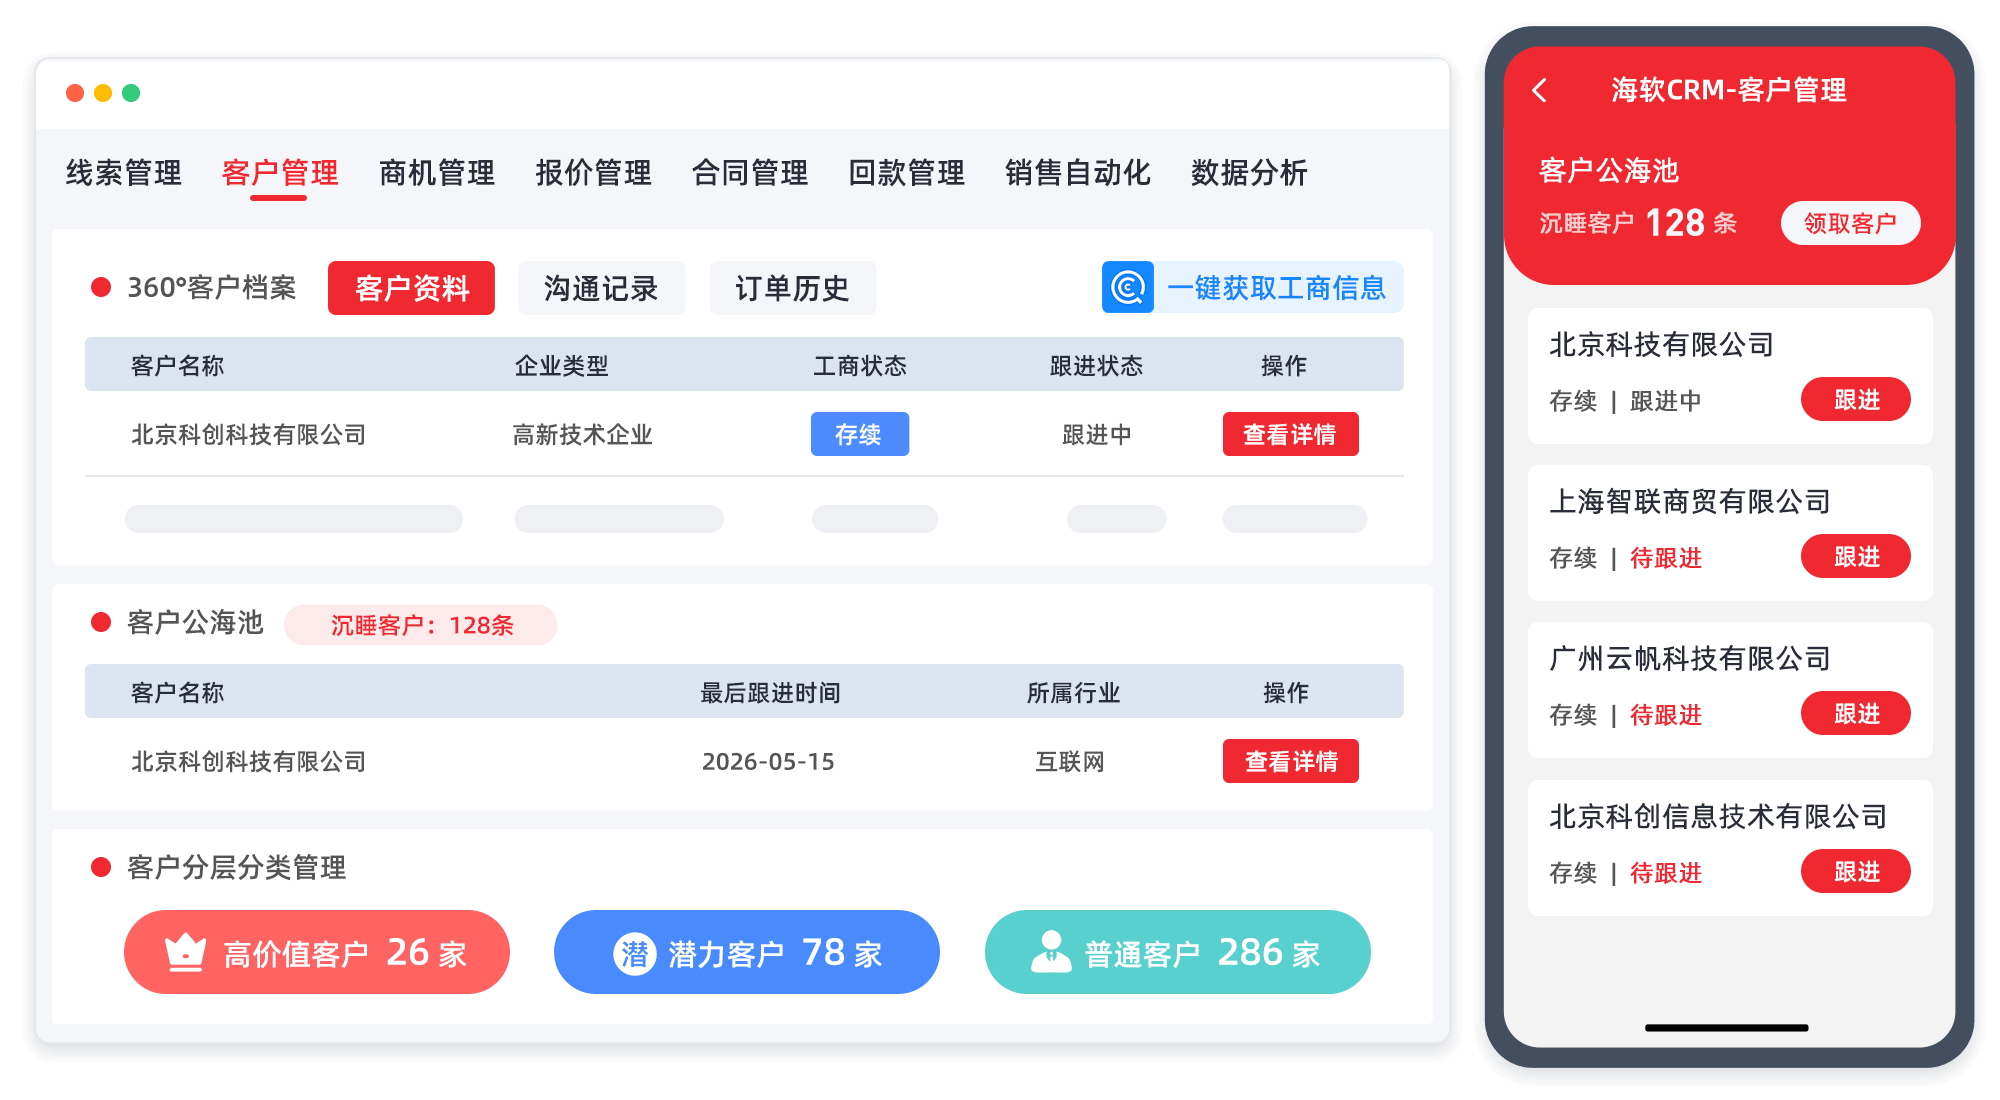
图1:客户资料的分寸感藏在字段里
四、字段权限:管的是能看多细
最细的一层是字段权限,管到具体某个信息能不能看。同一个客户详情页,普通销售能看到姓名、公司、跟进记录,但手机号可能只显示前几位和后几位,中间被隐藏;需要联系时通过系统的拨号功能接通,完整号码始终不出现在眼前。
这层设计的巧思在于用途与拥有分离。销售需要的是联系上客户,而不是拥有号码本身;系统能满足前者,就不必交出后者。号码不落地,截图带不走、背也背不全,飞单的原料从源头上就少了。
字段权限还常用于保护关键信息。成交价、合同条款、内部备注这类内容,只对相关角色可见,普通同事打开详情页根本看不到这些字段的存在。看不见就想不到,想不到就不会惦记,保护做在无声处。
- ● 字段级控制实现用途与拥有分离
- ● 号码不落地,飞单的原料从源头减少
- ● 关键字段对无关角色彻底隐身
图2:数据视野按角色划分才叫干净利落
三层权限配下来,管理者常问要不要一步到位。建议分轻重缓急:导出权、手机号字段、全公司客户池这三处风险最高,先把它们锁住;其余细项可以观察一段时间再调。权限配置不求花哨,求的是把最要害的几扇门先关上,再从容打磨细节。别让配置本身变成负担。
- ● 优先锁住导出权、手机号与全局客户池
- ● 其余细项观察后微调,不必一步到位
五、权限要跟着岗位走
权限不是配置完就完事的东西。岗位一变,权限就得跟着变:晋升了视野要扩大,调岗了旧范围要收回,离职了账号要停用。往实里说,权限跟着岗位走,笼子的格子才始终和人对应得上。这是权限体系能长期有效的前提。
最怕的是权限放出去就没人管。老员工换了几轮岗位,历史权限还挂在身上,积累下来比新人多出一大截。防线等于被自己人悄悄稀释。海软CRM把权限的动态调整做进了流程里,岗位变动触发范围变更,不需要管理者记得去手动改。
定期体检同样必要。隔一段时间过一遍权限清单:谁有导出权、谁能看到敏感字段、谁的范围超出当前岗位,逐项核对一遍,多出来的及时剪掉。笼子要常检修,才不会慢慢变形失效。
- ● 权限与岗位同步,晋升扩大、调岗收回
- ● 动态调整写进流程,不依赖人脑记忆
- ● 定期体检权限清单,多余的范围及时剪掉
权限体系还有一层容易被低估的价值:新人培养。有了清晰的分层,新销售默认只能看自己名下的客户,反而逼着他把精力放在深耕手头资源上;主管通过共享池带教新人,放得开又收得回。笼子划清楚了,人的成长路径也跟着清楚了。管理与培养其实是同一件事的两面。
- ● 新人默认小视野,倒逼深耕手头资源
- ● 共享池带教,放开与收回都从容
六、常见问题集中答
1、问:权限分级会不会让销售觉得不被信任?
答:关键看沟通方式。把规则讲成岗位标配而不是个人审查:做单岗的事、看单岗的数据,跟信任无关,跟职责有关。同时让销售看到好处,自己名下的客户别人动不了、成单归属清清楚楚。规则对所有人一致时,抵触情绪通常很小。
2、问:三层权限该怎么搭配使用?
答:三层各管一段,搭配着用才完整。先用功能权限把导出、删除这类危险入口收窄,再用数据权限划定每个人能看的客户范围,最后用字段权限保护手机号、价格这类敏感内容。三层叠加后,能碰的数据既够用又有限,防护才没有漏缝。
3、问:岗位变动时权限怎么处理?
答:把权限变更挂在人事流程上:调岗当天同步调整数据范围,晋升时逐项放开放开的入口,离职时账号即时停用。最忌讳的是权限滞后于岗位,旧范围还留在身上。选型时可以确认系统是否支持岗位变动自动触发权限调整,能自动就别靠手动。
4、问:字段级的控制有必要做得这么细吗?
答:有必要,因为泄露往往就出在最敏感的那几个字段上。客户姓名、公司名称本身价值有限,真正值钱的是手机号和成交条件。把这几项单独锁住,成本很低,收益却直接。粗粒度的权限挡得住泛泛浏览,挡不住有心人抄号码,细粒度才算把锁装到了锁芯上。
5、问:权限配置应该由谁来负责?
答:建议管理者定规则、系统管理员做执行。哪些角色能导出、哪些字段敏感,这些属于管理决策,不该交给执行层自行裁量;具体配置和定期体检则由管理员落实。两头分离还有一个好处:配置动作本身有留痕,权限体系不会被悄悄改动。
上一篇:把收款放上项目看板,谁都没法躲掉
下一篇:把旧流程原样搬进新系统,等于白换