导数据之前,先想清楚到底谁有权限导
一、导出权限常被随手一开
新系统刚上线那阵子,管理员总想着让大家用得痛快,权限能放就放:反正都是自己人,导个名单能出什么事。等到人一多、部门一多,这个口子就越撑越大,谁都能把客户名单整份带走,真出了事,反倒说不清是谁干的。
- ● 导出权限给得太顺,是不少企业的通病
- ● 用的时候痛快,追责的时候抓瞎
- ● 客户名单是家产,不是谁都能拿的公用物品
- ● 口子开得越久,往回收就越难
导出这个动作的特殊之处在于,它是数据离开系统的关口。录入有痕迹,修改有记录,唯独导出一旦没人管。数据出了门就断了线。所以权限的第一刀,就该切在这里。这不是小题大做,而是把最容易失守的那道门先看住。
道理讲透了其实很朴素:系统里的资料好比仓库里的货,平时谁进谁出都有登记,唯独搬运的通道没装门,谁都能整车往外拉。平时看不出损失,等到盘点那天才发现账对不上,再想补登记已经晚了。
- ● 出口的宽严,决定整个数据体系的成色
- ● 权限从导出切起,是最见效的入手点
- ● 通道装上门,盘点才有账可对
再往深里说,权限松紧还直接影响换系统的难易。平心而论,哪天企业想搬家,导出权集中在少数可信的人手里,交接干净利落;要是人人手里都攥着旧名单,搬家就变成了人心大考。有些麻烦,在立权限的时候就已经埋下了。
二、权限的本意是各守各的摊子
一提管权限,总有员工觉得别扭,认为这是信不过自己。其实权限的本意不是提防谁,而是让各人守好各人的摊子。销售看自己名下的客户,主管看全组的进展,做核算的看成交记录,各取所需。互不越界。导出权限更要跟着职责走,而不是跟着资历走。
- ● 岗位需要什么,权限就给到什么
- ● 能导出全量名单的,应该只是极少数人
- ● 普通员工看得到该看的,带不走不该带的
- ● 职责一变,权限跟着调整
把边界划清楚还有个附带的好处:名单只在少数人手里流转,范围小了,追查起来也就简单了。模糊的权限看似大方,真出状况时谁都说不清,反而害了所有人。
还可以再往前想一步:权限清晰了,员工干活反而更踏实。自己的客户自己负责,别人动不了;需要全局视角的岗位,系统自然会给他相应的视野。边界清楚,责任也就清楚,这比空喊团队协作实在得多。
- ● 清晰的边界让员工干活更有底气
- ● 权限跟着岗位走,人事变动不打乱节奏
- ● 谁看什么、谁能带走什么,白纸黑字定下来
图1:安全与合规是数据评估的头道门槛
三、合规这道关绕不过去
如今客户信息早不是从前那个概念了。姓名、电话、成交偏好凑在一起,就是能拿去做精准推销的东西,管不好是要担责任的。企业把客户资料收进系统,就有义务看好它,而导出环节正是最容易漏出去的地方。
- ● 收集要有理由,使用要有边界
- ● 名单导出去之后流向哪里,必须说得清
- ● 合规不是应付检查,是替企业自己上保险
- ● 越敏感的资料,越要压在少数环节里
有的企业嫌麻烦,平时松松垮垮,等真出了泄露的事,赔进去的代价远比管住出口的成本高。合规的价值平时看不见,出事时才知道分量。与其事后补救,不如先把导出的分寸定好。
还有一层容易被忽略:客户资料不光关系企业自己,也关系客户本人。直白点说,人家把联系方式交给你,是对企业的信任,这份信任不该在导出的环节被随意挥霍。把合规当回事,本质上就是把客户当回事。
- ● 资料的每一次出门,都该有正当理由
- ● 管住出口,也是替客户的信任负责
落地的时候不妨从最要紧的资料管起,别想着一口吃成胖子。核心名单先收紧,行销用的汇总数据放宽些。跑顺了再逐步细化。一步到位容易激起抵触,分步走反而走得稳。
- ● 先管核心名单,再管外围数据
- ● 分步收紧,比一刀切更容易让人接受
四、把导出的口子管起来
具体怎么管,说穿了就三件事:审批、留痕、复核。谁要导出,先说清用途,由有审批权的人点头;导出之后系统里留下记录,什么人、什么时间、导了哪些内容,一查就有;隔段时间回头翻记录,反常的当场问明白。
- ● 用途不明的不批,范围过大的缓批
- ● 每次导出都有据可查,随时翻得出来
- ● 员工提离职,先停导出权限再办交接
- ● 定期回看记录,发现反常及早过问
- ● 审批人自己也要被记录,谁都不能例外
这些规矩写出来不过几行字,难在执行。靠自觉撑不住长久的,把它做成系统里的固定动作,谁也绕不过去,才算真的管住了。制度面前人人一样,权限这东西才有威信。
推行的头一阵难免有人抱怨嫌烦,这很正常。可以挑个场合把道理摆开讲:管住出口不是为了为难谁,而是让每个人的工作都留得下清白。导出有记录,反而省去了日后被人猜疑的麻烦。道理讲通,执行就顺了大半。
- ● 新规矩要有适应期,别指望立刻人人叫好
- ● 讲清道理再推行,阻力会小很多
- ● 制度一旦立住,就别因人而异地松紧
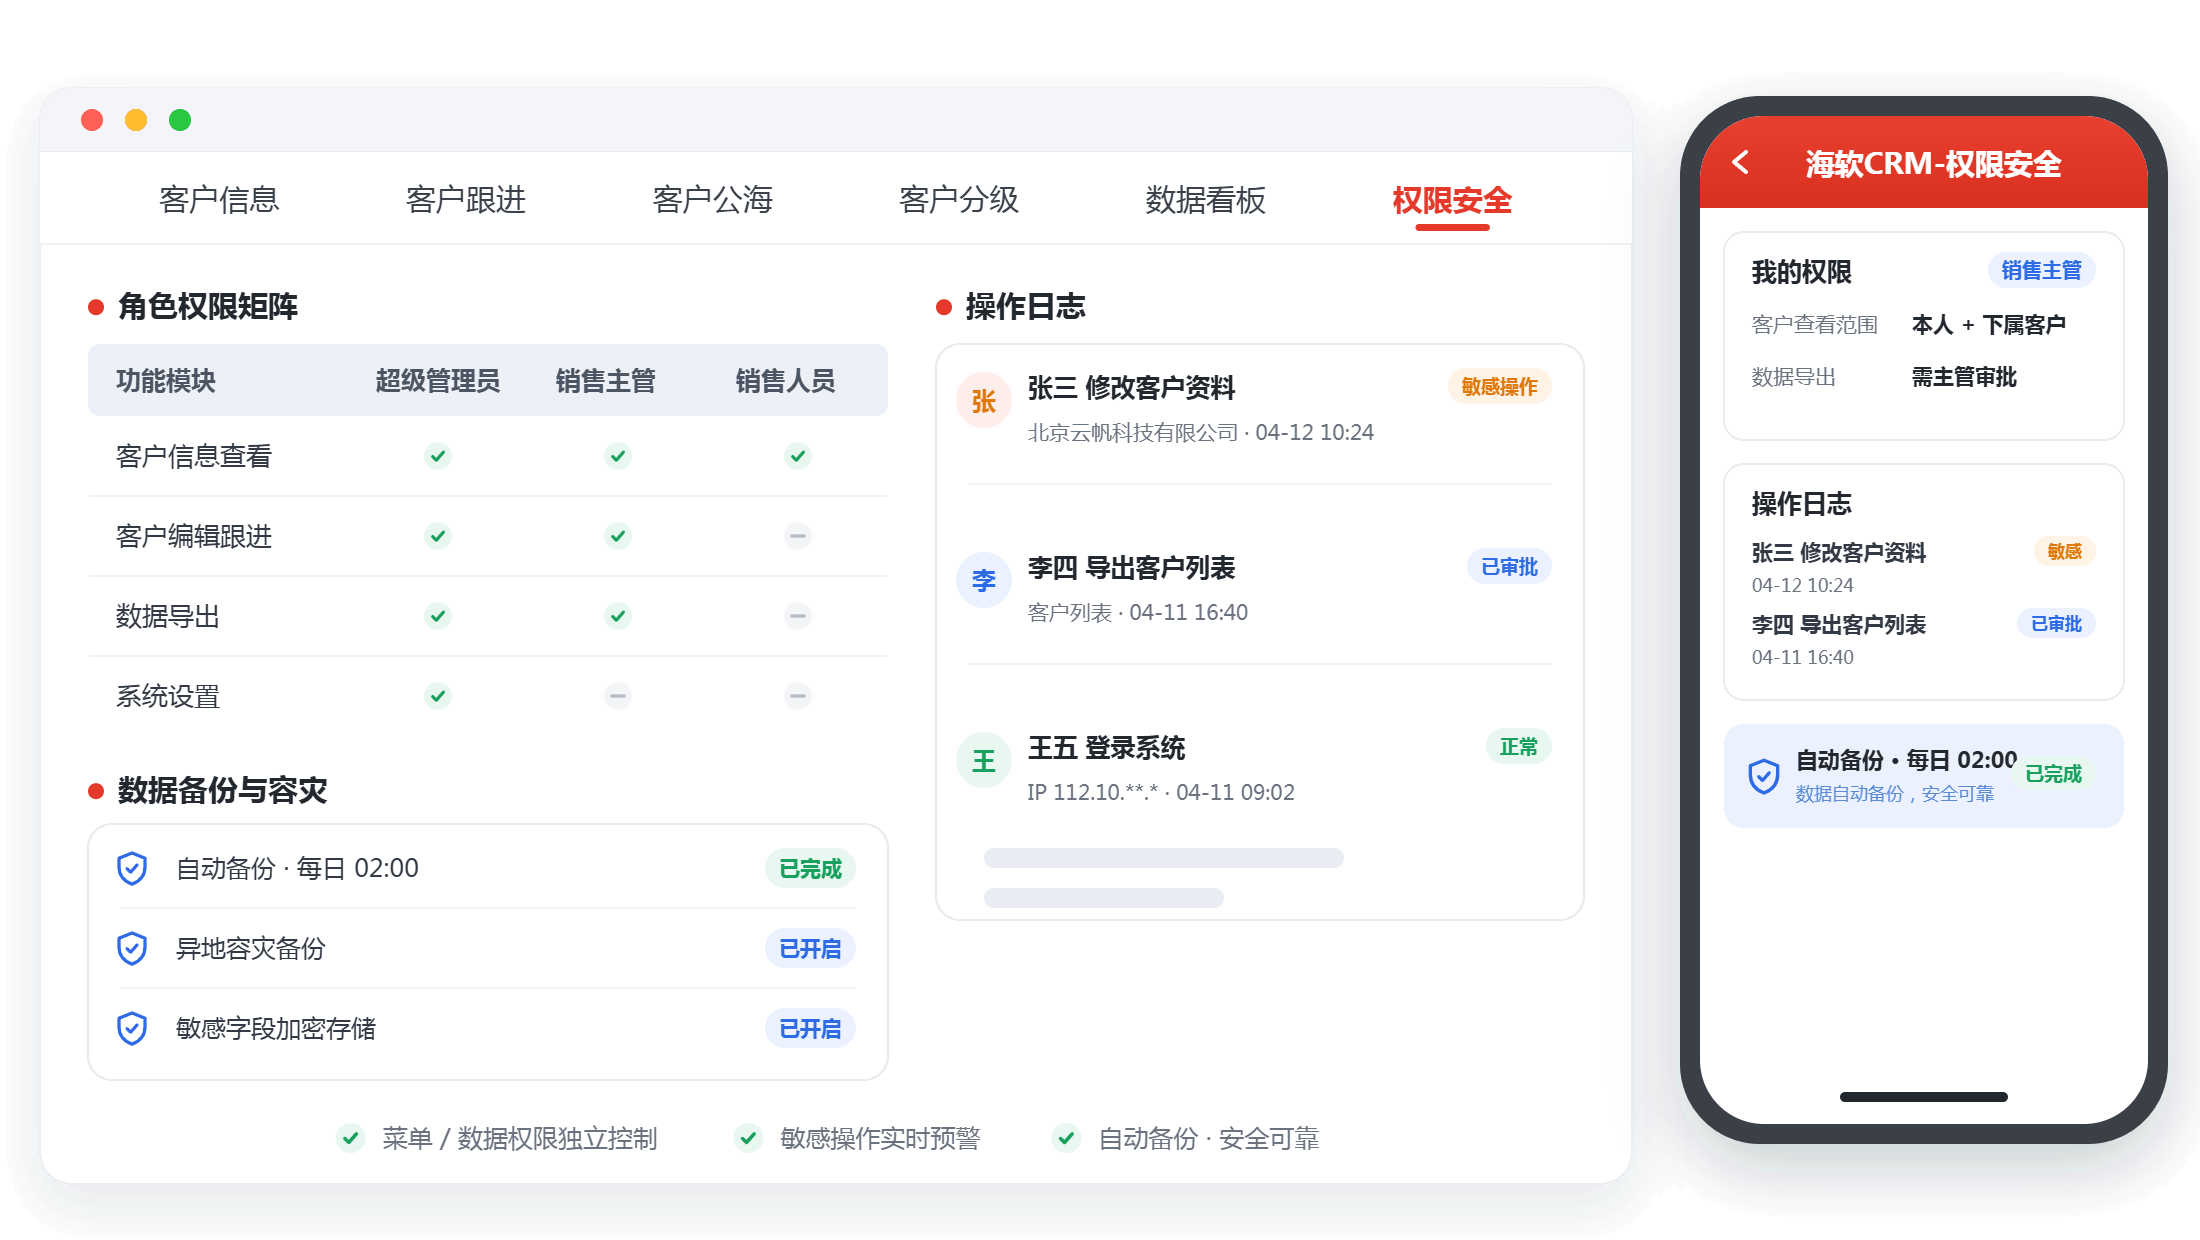
图2:权限安全管理界面守好数据出口
五、好制度要配上顺手的系统
规矩要落地,光靠人盯是不够的,得让系统替你把细节做掉。权限能分到岗位、分到字段,导出能审批、能留痕,查起来一目了然。管理员才不至于疲于奔命。挑系统的时候,可以专门看看海软CRM这类在权限上分得细、留痕留得全的产品。管起数据出口会省心不少。
- ● 分级授权,岗位和权限一一对得上
- ● 审批嵌在流程里,不必线下跑腿
- ● 留痕自动生成,查询不用翻旧账
- ● 制度写进系统,比写在纸上管用
判断一套系统权限做得细不细,有个简单的试法:让厂商演示怎么给一个新岗位配权限,再演示怎么查某次导出的记录。讲真,两件事都能顺顺当当办完的,细节功夫差不了;支支吾吾、要线下补流程的,多半只是嘴上说说。
说到底,导数据之前想清楚谁有权限,防的不只是外人,更是把企业自己数据的边界理清楚。这一步想明白了,后面所有关于数据安全的事都有了依据。别等出了事再回头补课,那时交的学费就贵了。
有人觉得这套做法束缚手脚,可换个角度看,边界清楚的企业跑得反而快:分析取数有章可循,交接不靠私人交情,人员流动带不走家底。束缚和保障,往往就是同一件事的两面,看你从哪个方向想。
- ● 想清楚权限,是数据管理的起点而非终点
- ● 边界清楚的企业,跑起来反而轻快
- ● 这堂课早修早受益,晚修要挨罚
与其把它当成负担,不如当成企业长大的必修课。
六、大家问得最多的几个问题
1、问:导出权限是不是收得越紧越好?
答:也不是。收得太死,正常的市场分析、活动筹备都做不了,业务反而受影响。更好的办法是分级:日常需要的给窄权限,只许导自己名下的数据;全量导出收紧到少数岗位,并且走审批。松紧跟着岗位职责走,再定期复审,比一刀切合理得多。权限是活的,业务变了就跟着调,别指望配好一次就一劳永逸。
2、问:员工离职时,数据权限该怎么处理?
答:离职交接是权限管理的关键节点。人一提离职,就先停掉导出类的敏感权限,保留必要的查看功能方便交接;客户归属转移完成之后,再把账号整体停用。同时翻一下近期的导出记录,看有没有反常举动,发现问题及早处理,别拖到人走了才查。交接清单里最好专门列上数据这一项,签了字再放行,手续才算是闭环的。
3、问:小公司人少,有必要管得这么严吗?
答:人少不等于风险小。恰恰因为人少,每个人手里的权限都更重,出事的波及面反而大。小公司可以把流程做轻:不必层层审批,但导出留痕要有,谁导过什么随时能查;离职先停权限这条红线要守住。花不了多少精力,换来的是心里踏实。
4、问:导出记录里有哪些反常迹象值得留意?
答:几类情况要多看一眼:非工作时间的大范围导出;有人突然导出远超岗位需要的名单;同一账号在很短时间里反复导出;离职前夕的密集导出。看到这些不必急着下结论,先问清用途,多数是正常工作,但问过之后心里有底,真有问题的也能及早拦住。
5、问:从合规角度看,客户资料的导出使用要注意什么?
答:先想清楚拿资料去做什么,用途要站得住;能脱敏的尽量脱敏,联系电话这类敏感信息,不是必须就别带出去;导出的文件指定存放位置,限定流转范围;用完按约定处理掉。把每次导出都当成一次对外的数据交接来对待,分寸就不容易失。
上一篇:导出这个动作,最能暴露系统的底子
下一篇:没有了